はじめに
NICTER プロジェクトのダークネット観測網における 2026 年第 2 四半期(4 月~6 月)の観測結果を公開します.
今四半期の主な観測結果は以下の通りです.
・4 月中旬頃から,non-mirai{6036 6037 9100 17000 17001}/TCP 宛てのスキャンを行うホスト数急増を観測(最大約 11 万ホスト,JA4T フィンガープリントが「65535_2-4-8-1-3_*」)

・4 月下旬から 5 月中旬にかけて,telnet サービスを狙ったボットの増加を観測(最大約 70 万ホスト,JA4T フィンガープリントが「65535_2-4-8-1-3_*」)

・cPanel & WHM の脆弱性(CVE-2026-41940)公表を受けて, cPanel & WHM を探索する通信の増加を観測

・cPanel & WHM の脆弱性(CVE-2026-41940)が悪用されて Mirai に感染したクラウドホスティングサーバからの telnetサービスを狙った大規模なスキャンパケットを観測し,23/TCP 宛てのパケットが全体の約 37.4% に増加

・83 の組織から調査スキャンを観測(新規 1 組織を含む),調査スキャンは全体の約 55.7 %
以下,詳細についてデータと共に説明します.
-
2026 年第 2 四半期の観測統計
-
2026 年第 2 四半期に観測した事象について
2026 年第 2 四半期の観測統計
総観測パケット数
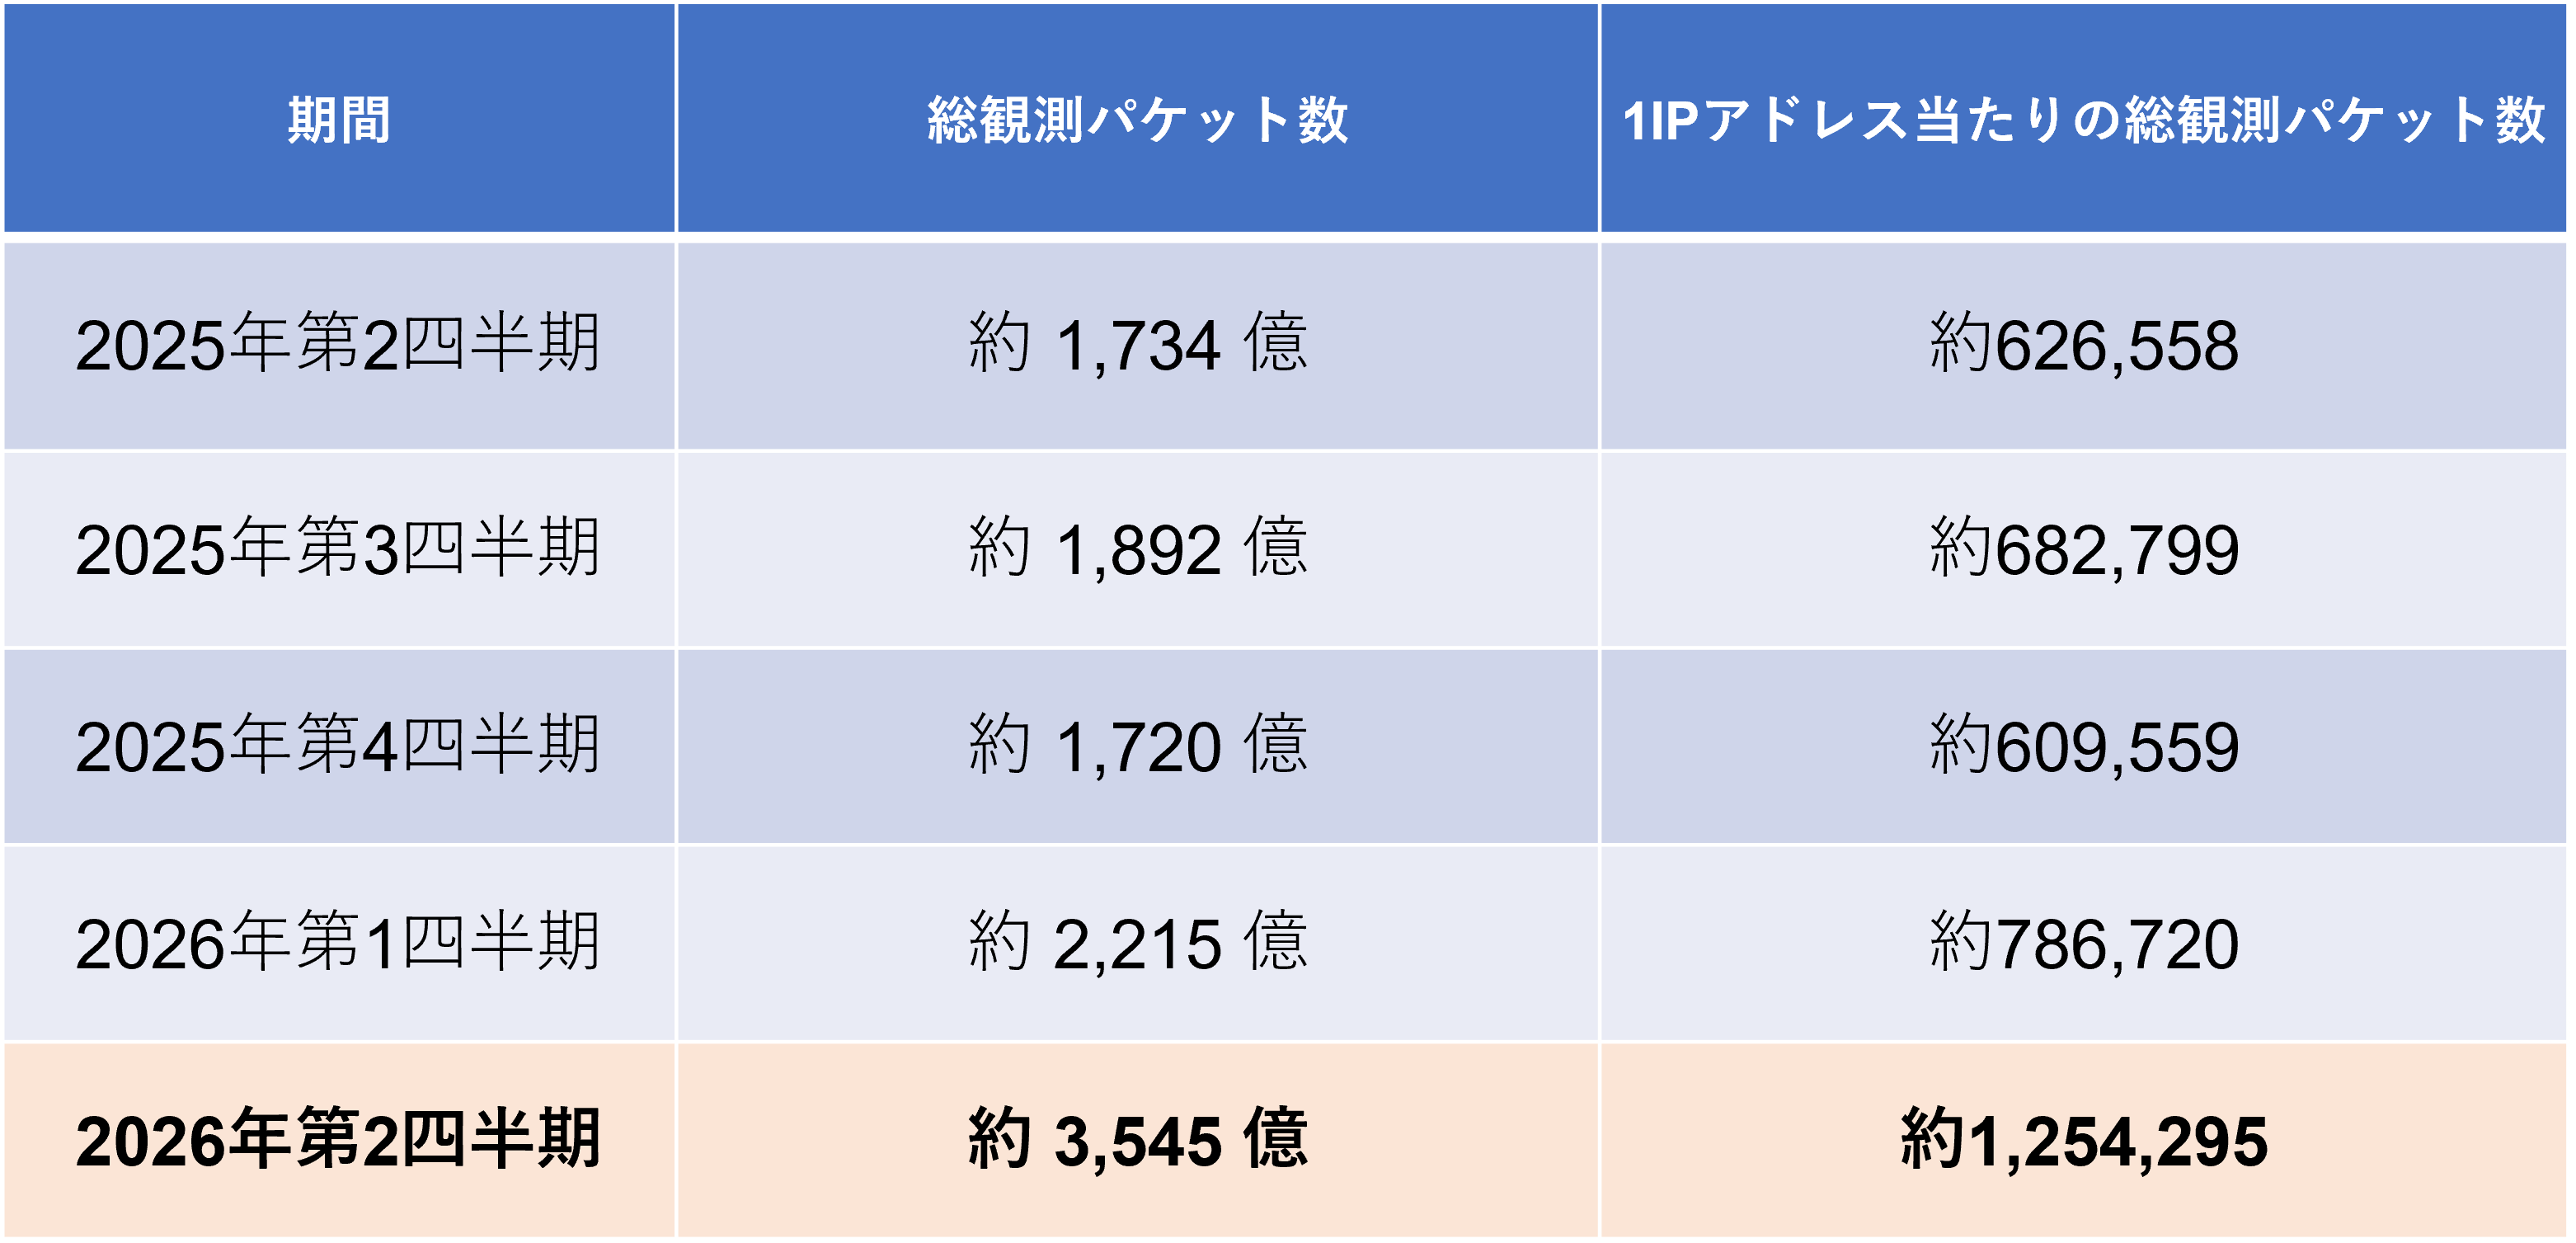
表 1 に総観測パケット数の統計値を示します1.
2026 年第 2 四半期の 1 IP アドレス当たりの総観測パケット数(総観測パケット数を観測 IP アドレス数で正規化した値)は,前四半期と比較すると約 59% 増加しました.4 月末から Mirai に感染したクラウドのホスティングサービスの多数のホストからの telnet サービスを狙ったパケット数の急増が観測されたことが主な要因です(約 32% の増加).最も多かった 5 月 1 日には,1 日で 1 IP アドレス当たり約 2.9 万パケット観測されました.詳細は,IoT ボット数の推移 で説明します.また,今四半期にはダークネット観測システムの環境の更新が行われ,それに伴い観測されるパケット数が約 27% 増加しました.
日毎のパケット数とユニークホスト数の推移
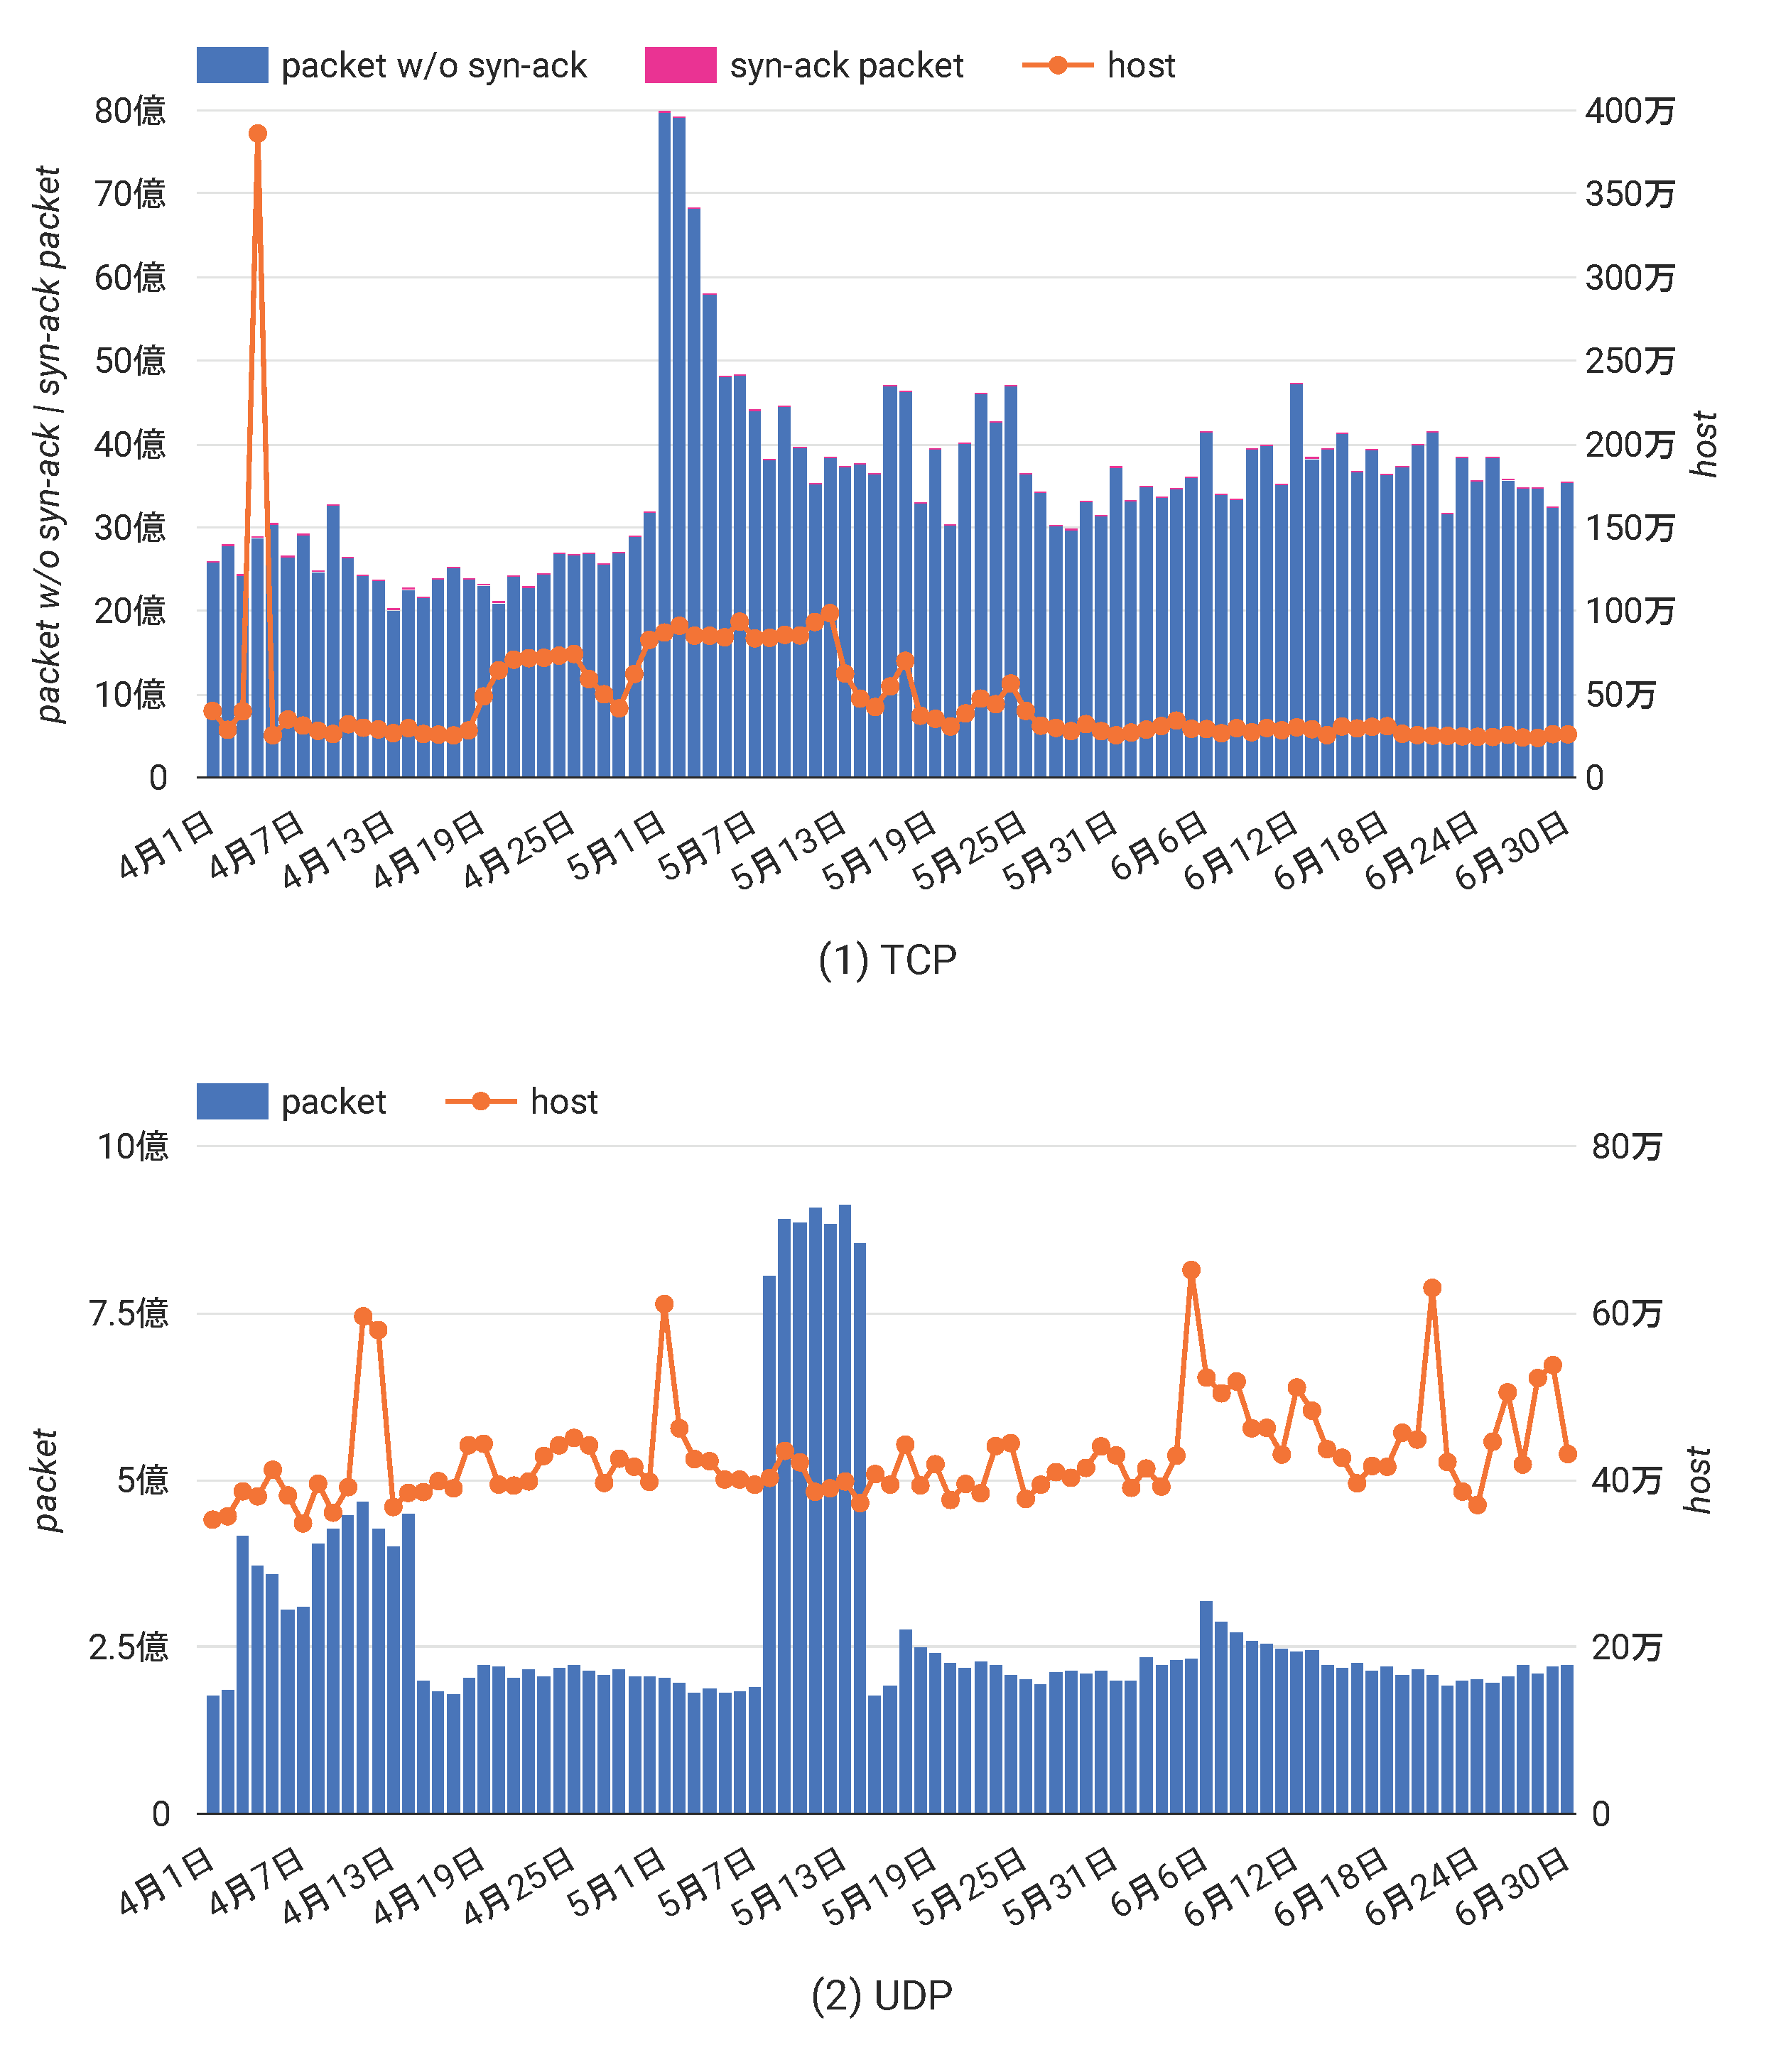
図 1 に日毎の観測パケット数とユニークホスト数の推移を示します.
TCP ホスト数・パケット数
4 月 4 日に TCP のユニークホスト数が四半期最大の約 386 万ホスト観測されました.この急増は,RST+ACK パケットを送信するホストによるもので,送信していたホストのほとんどからはそれぞれ 1 パケットのみ観測していました.RST+ACK は接続要求を受けた側が接続を拒否する際に返すパケットですが,使われていない IP アドレスを送信元とするパケットも多数観測されたため,送信元を詐称した RST+ACK パケットだったと考えられます.
また、4 月 19 日頃からは特徴的なポートセットでスキャンを行う IoT ボットの活動が観測されました.さらに 4 月 25 日以降は telnet サービスを狙ったスキャンを行うボットの増加が観測され,5 月 12 日には約 99 万ホスト観測されました.6 月頭と中旬にはそれぞれ Mirai に関連するホスト数の増加が観測されましたが,いずれも数日で収束しました.これらの事象の詳細は, IoT ボット数の推移で説明します.
TCP パケット数では 5 月 1 日に四半期最大の約 80 億パケットを観測しました.これは,cPanel を利用するホスティングサーバが Mirai に感染し,大量のスキャンパケットを送信していたためと考えられます.詳細は,IoT ボット数の推移で説明します.
期間中を通して,TCP SYN-ACK パケット数の大きな増加は観測されませんでした.
UDP ホスト数・パケット数
UDP ホスト数は,海外の IP アドレスによる特定の宛て先の 1 つのハイポート番号宛てのスキャンが 2 月末頃から継続していることで,2 月以前と比較すると高い水準で観測されました.スキャンの目的は分かっていません.また,4 月中旬,5 月頭、6 月末のホスト数のピークは 53/UDP(dns)宛てで,以前より観測されている「不適切に構成されたオープンリゾルバ」を探索する調査がおこなわれていたと考えられます.
4 月と 5 月に観測された UDP パケット数のピークはそれぞれ,海外の特定の IP アドレスによる特定の宛て先のハイポート番号宛てのスキャンが継続して観測されたことによるものでした.
GRE ホスト数
6 月 4 日頃には GRE プロトコル(IP プロトコル 47)のパケットを送信するホスト数が急増し,約 110 万ホスト観測されました.送信元はアメリカが 84.5%,日本が 15.4% で,いずれも 1 IP アドレスあたりの観測パケット数は約 1~3 パケットでした.
IoT ボット数の推移
IoT ボットについて,non-mirai{6036 6037 9100 17000 17001}/TCP 宛てのスキャンを行うボット,Mirai(亜種によるものを含む)2に関連するボット,telnet サービスを狙ったスキャンを行うボットのそれぞれについて,世界と日本の傾向に分けて説明します.
non-mirai{6036 6037 9100 17000 17001}/TCP 宛てのスキャン(世界)
4 月 19 日頃から non-mirai{6036 6037 9100 17000 17001}/TCP 宛てのスキャンを行うホスト数が急増し(図 2),4 月 22 日~24 日には 1 日に約 11 万ホスト観測されました.送信元はインドが多く,続いてアメリカ,ブラジル,メキシコなど世界中のホストでした.
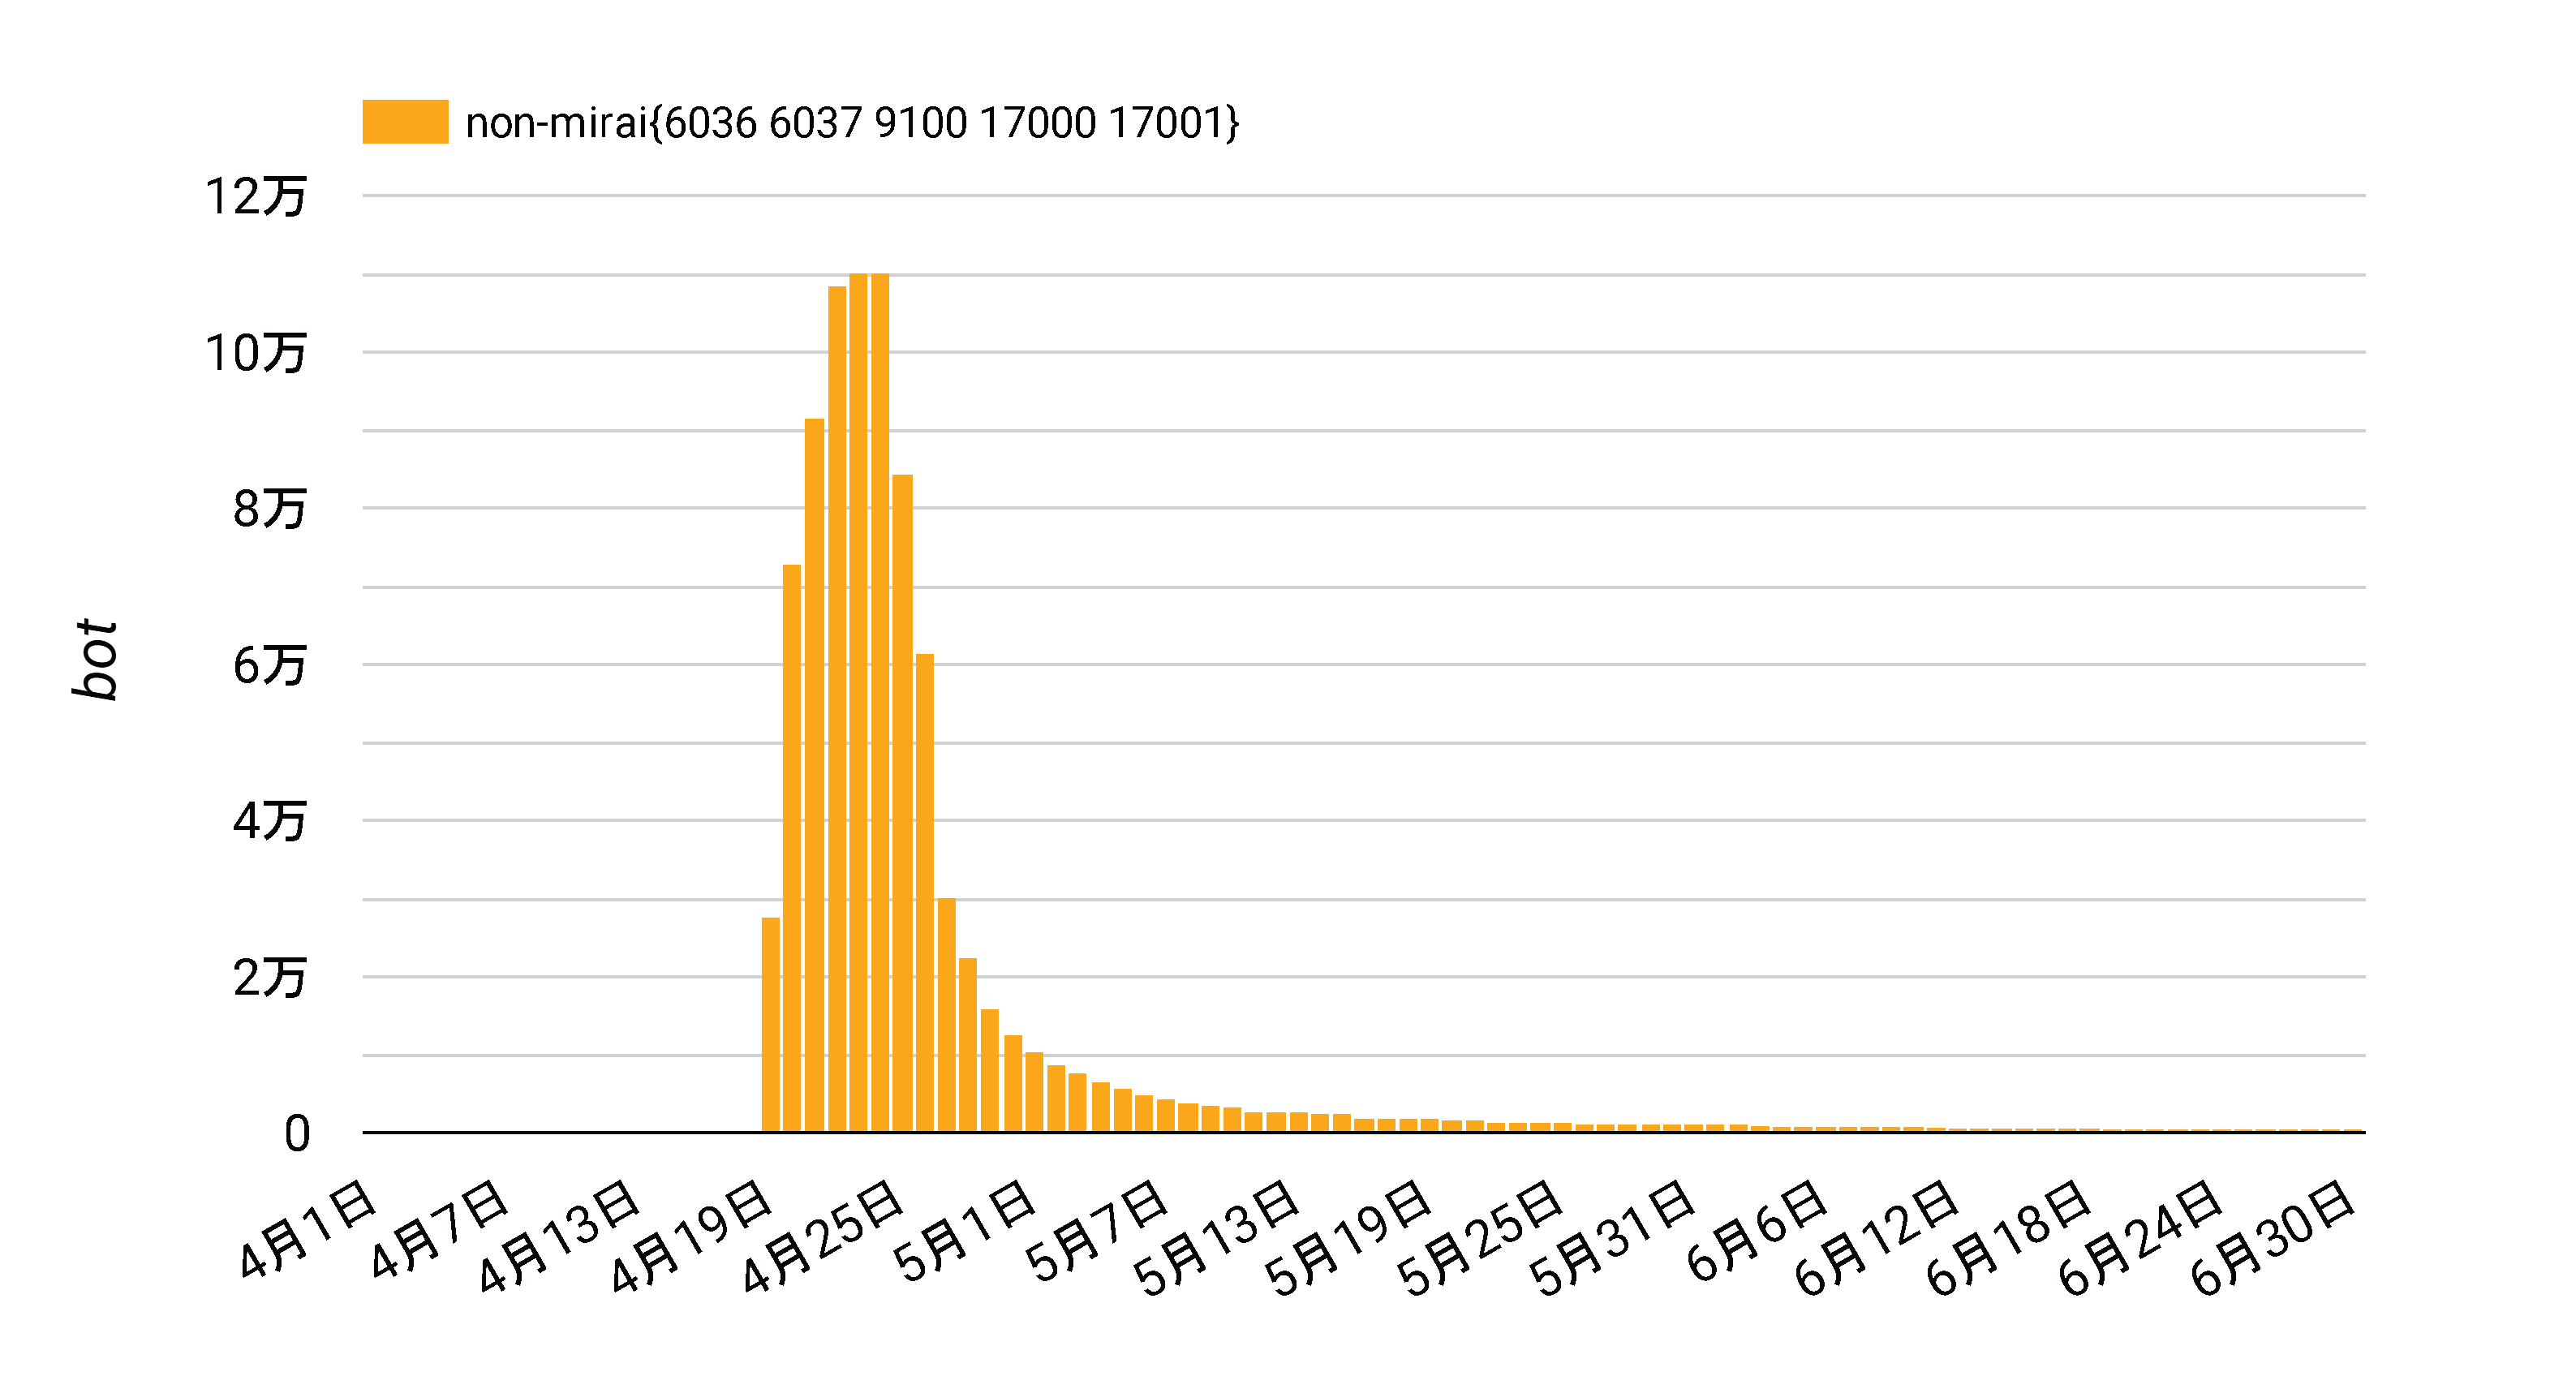
ポートセットに含まれるポート番号は,Shenzhen TVT Digital Technology 社製の DVR「 NVMS-9000」が使用するポート番号として知られているものです.ハニーポットでは,日々これらのポート番号宛てに,同製品の既知の脆弱性を悪用した攻撃が送られてきていますが,同時期にこの製品をボットに感染させる攻撃のうち,このポートセット宛てのスキャンをするボットに感染させる攻撃は観測されませんでした.また,このポートセットの送信元から送られたパケットの JA4T フィンガープリントはどれも「65535_2-4-8-1-3_*」という特徴がありました.
なお,このポートセット宛てのスキャンを行うボットは前四半期にも観測されていますが(最大で2026年 1 月中旬の約 3,000 ホスト程度),これまでは Mirai の特徴を持ったボットによるスキャンで,今回の事象とは特徴が異なっています.
4 月 20 日に観測された送信元 IP アドレスを IPinfo 社の レジデンシャルプロキシ情報3と照合したところ,約 78% がレジデンシャルプロキシの IP アドレスと判定されました.NICTER ではこのようなレジデンシャルプロキシと判定される IP アドレスとボットとの関連について調査を進めています.
Mirai ボットの推移(世界)
Mirai(亜種によるものを含む)に関連する観測パケット数が多かった上位 10 位とその他の国について,Mirai のボット数と観測パケット数の日ごとの推移を図 3 に示します.今四半期,others のボット数が多くなっていますが,これはボット数が多いパキスタン,中国,エジプトといった国が,観測パケット数の上位 10 位に入らなかったためです.今四半期は Mirai に感染したクラウドのホストからのパケットが急増したことで,ホスト数とパケット数のトップを占める国が一致しない結果となりました.
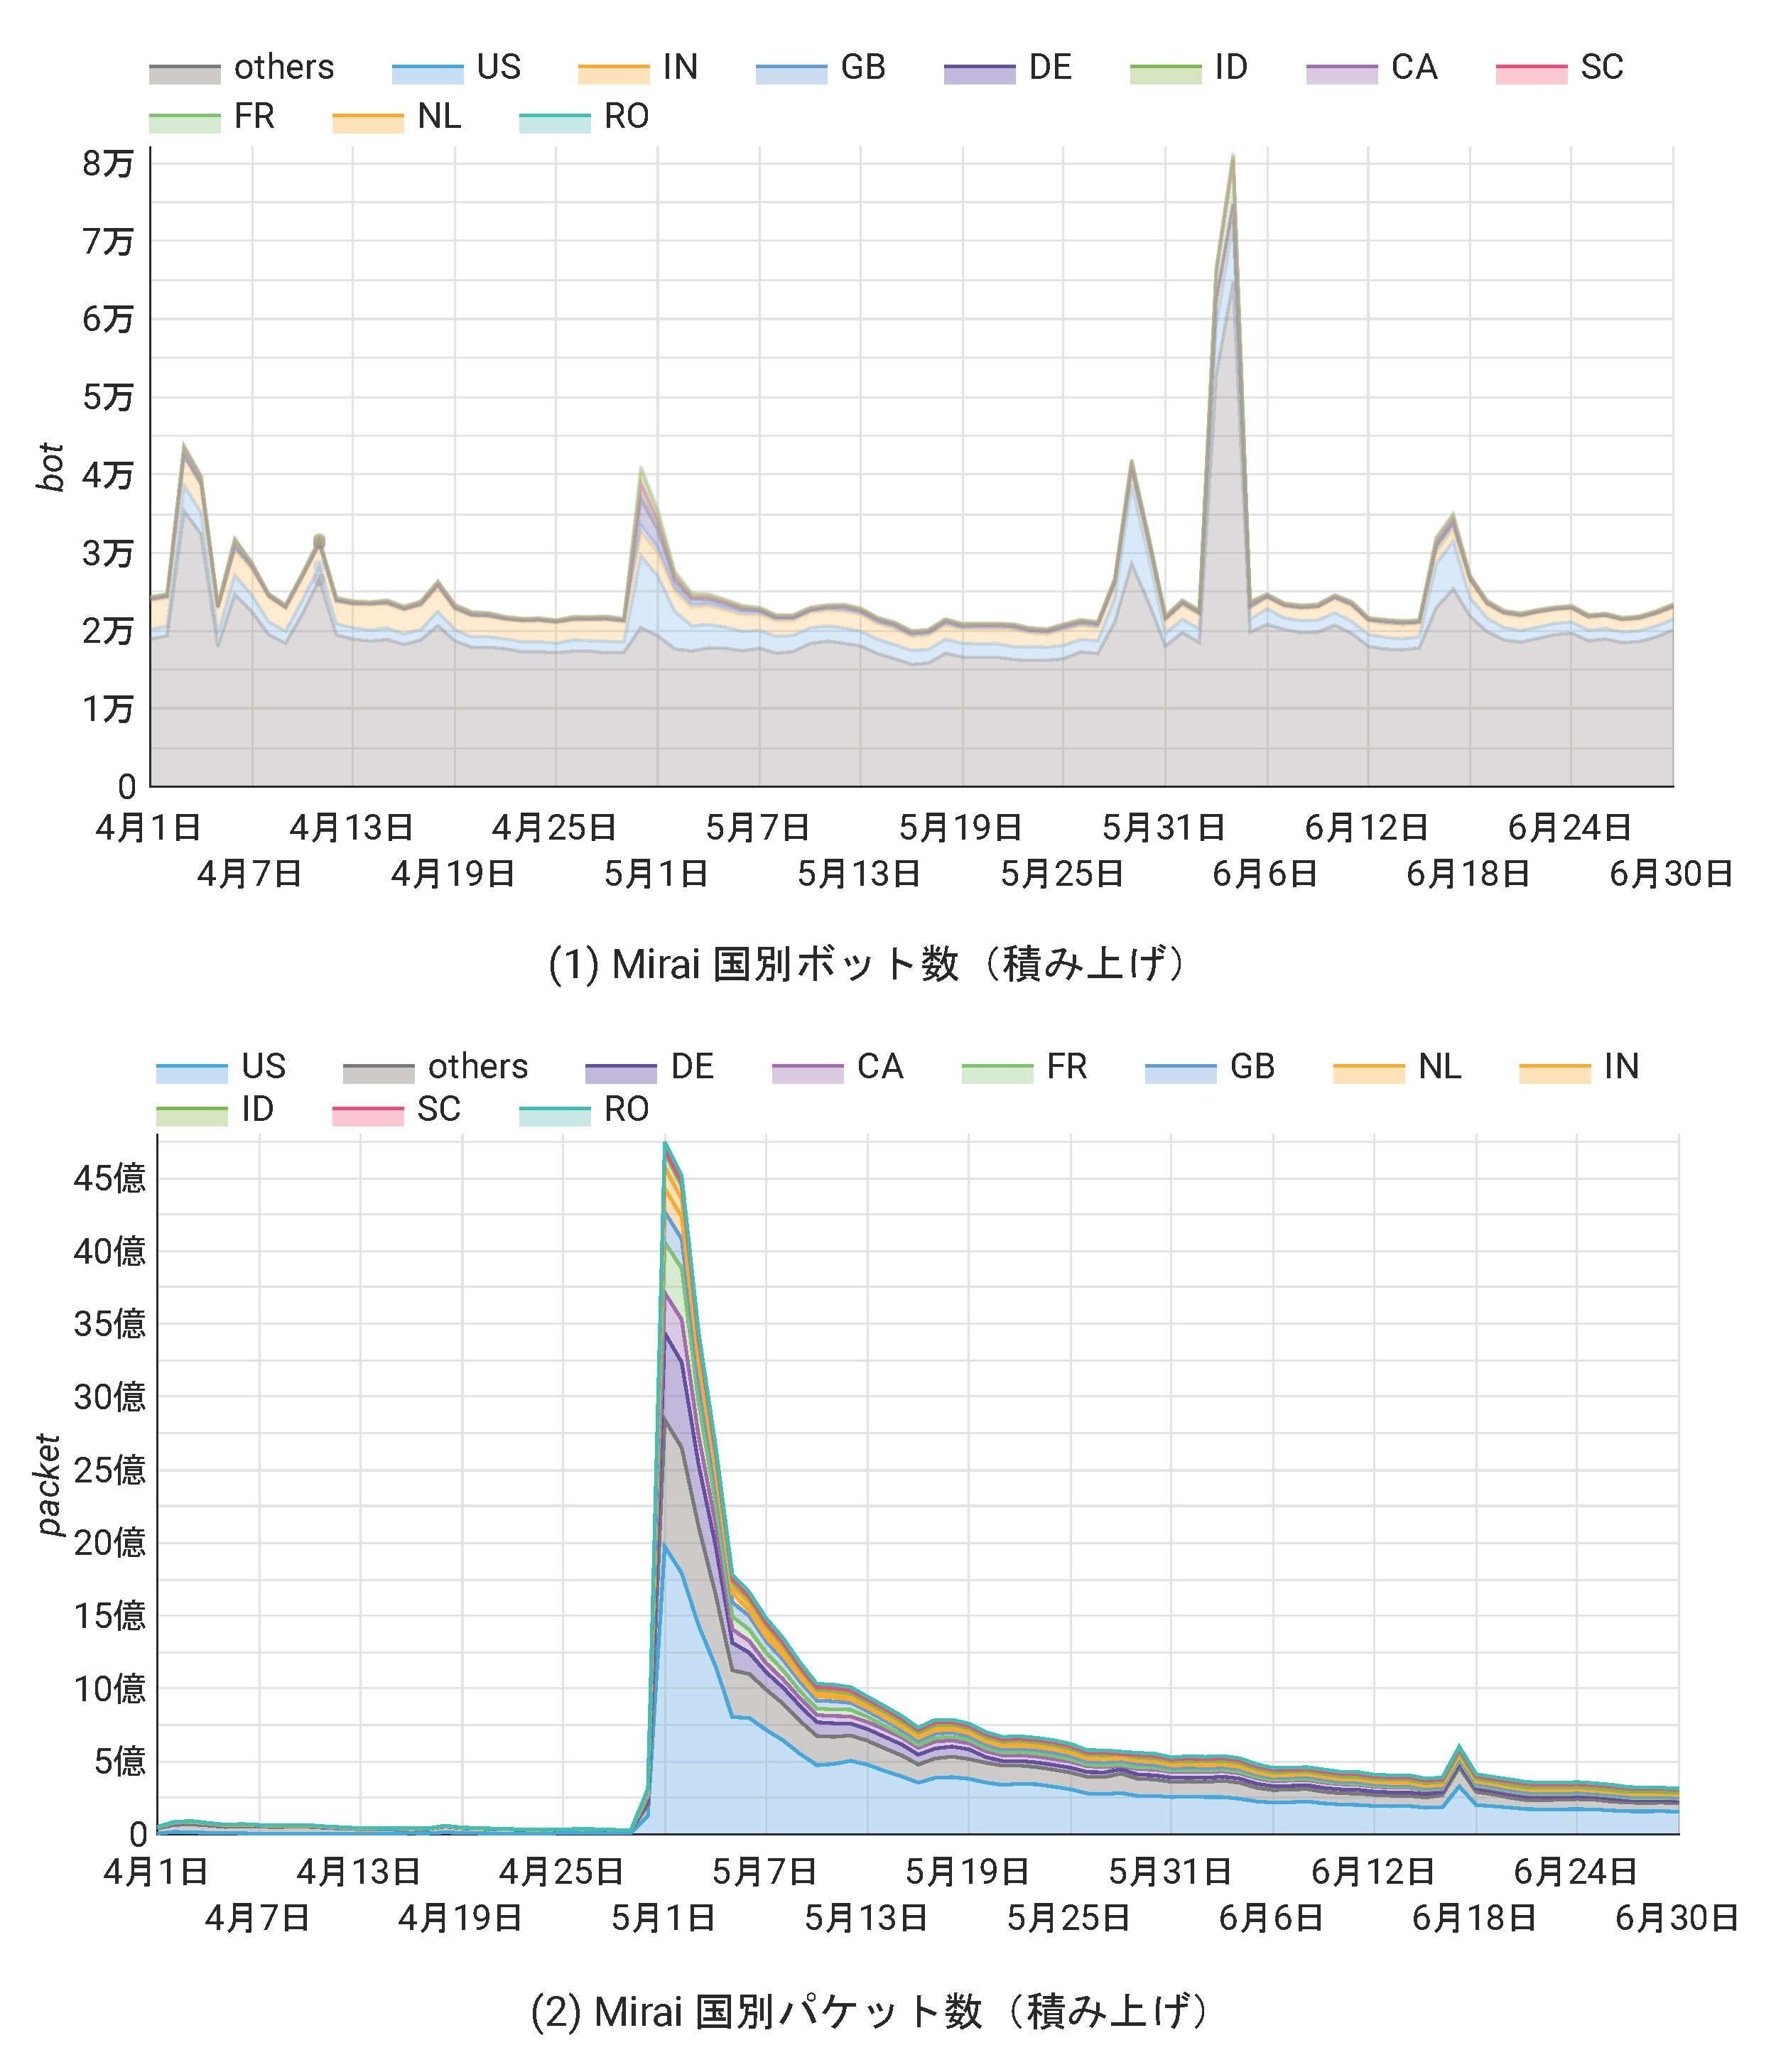
Mirai に関連するボット数は 1 日あたり約 2 万程度で推移しましたが,6 月上旬には,{80}/TCP,{80 (443) 5554 5555 5556 5566 6666 7777 8080 8888 9999 12345 59777 62001 65000}/TCP といったポートセット宛てにスキャンをおこなうホスト数の急増が観測されました.送信元の国はアメリカ,フィリピン,インドネシア,アルゼンチン,イラクをはじめとする多数の国に分散していました.
6月中旬には, {23 2323}/TCP 及び{23 80 2323 5555 8080}/TCP 宛てのスキャンを行うホスト数の増加も確認されました.
Mirai に関連するパケット数は,4 月 30 日頃を境に大きく増加しました.このパケット数の急増は主に {23}/TCP 宛てのスキャンによるもので,ボット数の増加も観測されました.送信元は OVH SAS,DigitalOcean,Hetzner Online GmbH 等の海外のホスティングサービスの IP アドレスによるものでした.徐々にパケット数は減少したものの,四半期末までパケット数が多い状況が続きました.これらの送信元では,cPanel の管理画面が多く確認されました.4 月 30 日に,cPanel & WHM の脆弱性(CVE-2026-41940)が公表されており,この脆弱性が悪用されて Mirai に感染したホストだと考えられます.詳細は,cPanel and WHM の探索通信の観測で説明します.
Telnet サービスを狙ったボット数の推移(世界)
図 4 に,telnet サービス(23/TCP,2323/TCP)を狙ったスキャンを行うボットについて,ポートセットおよび Mirai の特徴の有無によって分類した,日毎のボット数の推移を示します.
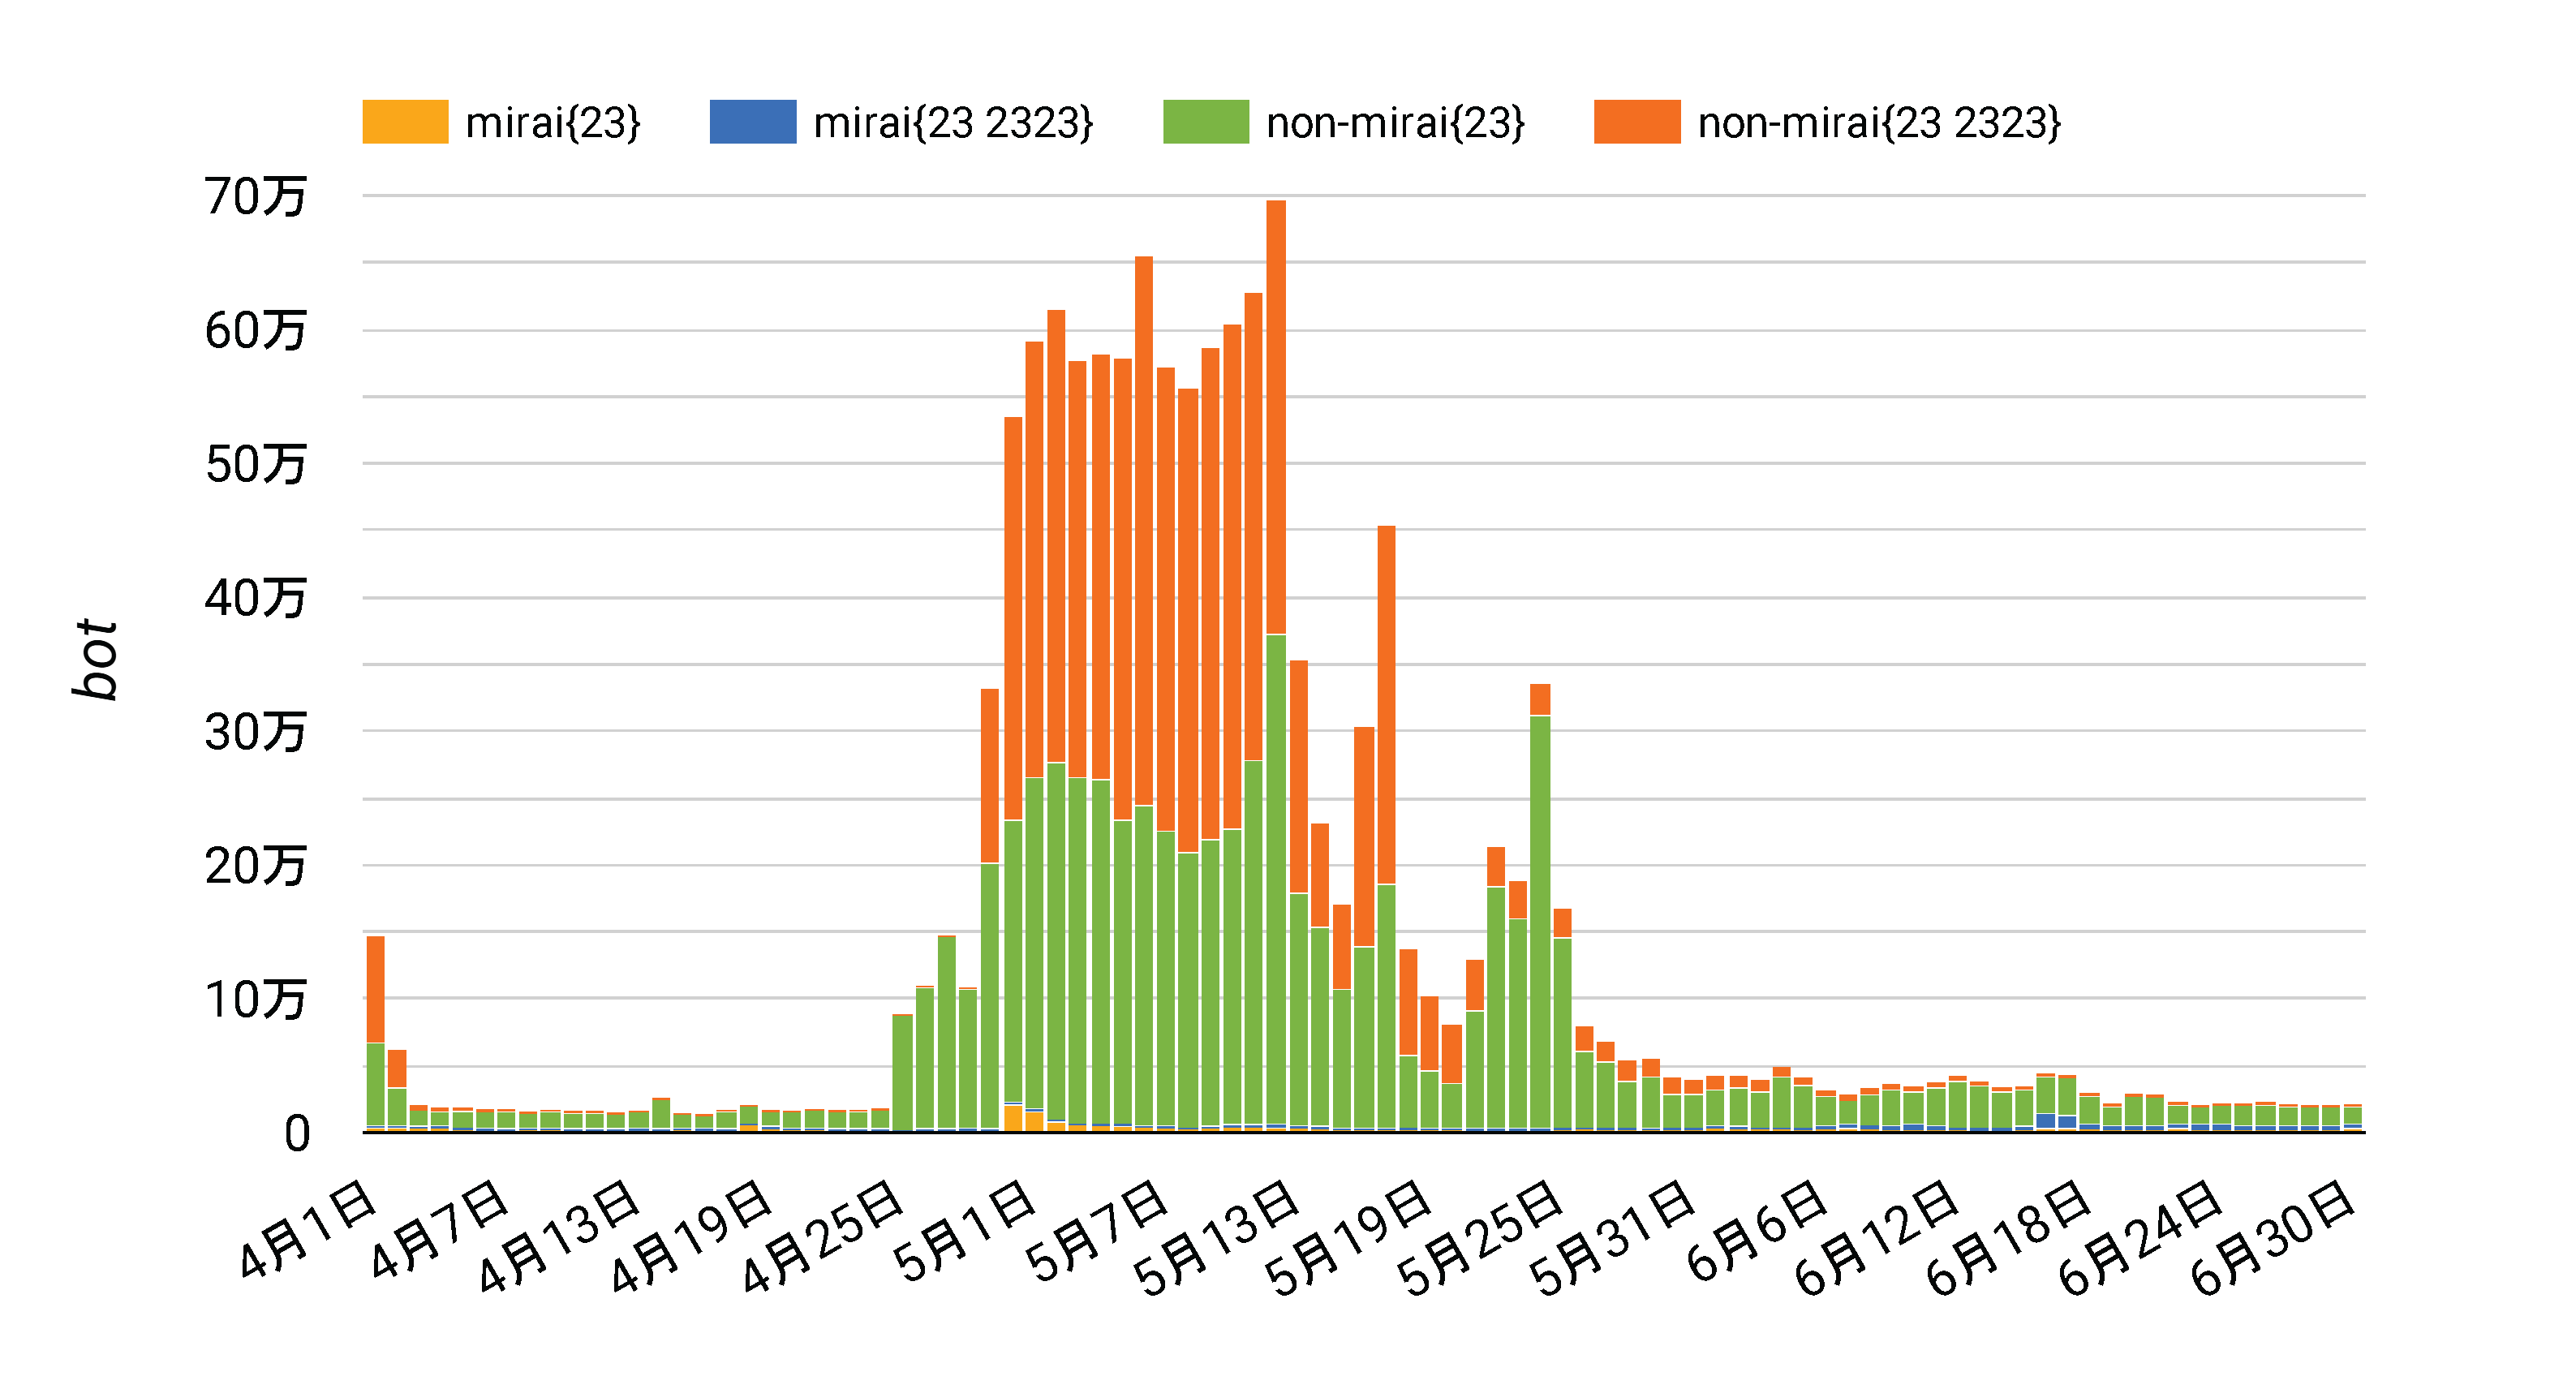
Telnet サービスを狙ったスキャンを行うボット数が 3 月末から急増していましたが,4 月 1 日には更に増加して約 14.7 万ホスト観測され,4 月 3 日頃までに収束しました.
4 月 25 日頃からは non-mirai {23} のホスト数が急増し,5 月 12 日には約 36.6 万ホストまで増加しました.また,non-mirai {23 2323} のホスト数も 4 月 29 日頃から急増し, 5 月 6 日には四半期最大の約 41.2 万ホスト観測されました.この 2 つのポートセット(non-mirai{23} と non-mirai{23 2323})を合わせた telnet サービスを狙ったスキャンを行うボット数は,5 月 12 日に四半期最大の約 70 万ホスト観測されました(前四半期の最大は 1 月 10 日の約 77 万ホストで,前四半期からはやや減少).この急増の送信元はインドが中心で,AS 55836(Reliance Jio Infocomm)および AS 45609/AS 24560(Bharti Airtel)のホストが多く確認されました.これらの送信元の多くで,送られたパケットの JA4T フィンガープリントが,「65535_2-4-8-1-3_*」であるという特徴がありました(non-mirai{6036 6037 9100 17000 17001}/TCP 宛てのスキャンで確認されたものと同様).
5 月 22 日頃からは一度落ち着いた non-mirai {23} をスキャンするボット数が再び増加しました(5 月 24 日に約 30.9 万ホスト).増加した送信元は米国,ブラジル,アルゼンチン,メキシコ等のホストでした.送信元では,Mikrotik 社製のルータが少数確認されましたが,それ以外の送信元の詳細は特定できませんでした.
6 月は non-mirai {23} をスキャンするボット数が約 1.3 万~3.8 万程度で推移し,non-mirai {23 2323} をスキャンするボット数は月末には 1,500 程度にまで減少しました.
6 月 16 日~17 日には mirai {23 2323} をスキャンするボット数が最大約 1.2 万程度にまで増加しました.増加したのはアメリカ,エジプト,中国,パキスタンなどでランダムサンプリングによる調査では,GPON ONT(J2100N)の管理画面や,21/TCP と 30005/TCP でサービスが動作しているホストなどが確認されました.
Mirai ボットの推移(日本)
図 5 に,日本の Mirai に関連するボット数と観測パケット数のグラフを示します.
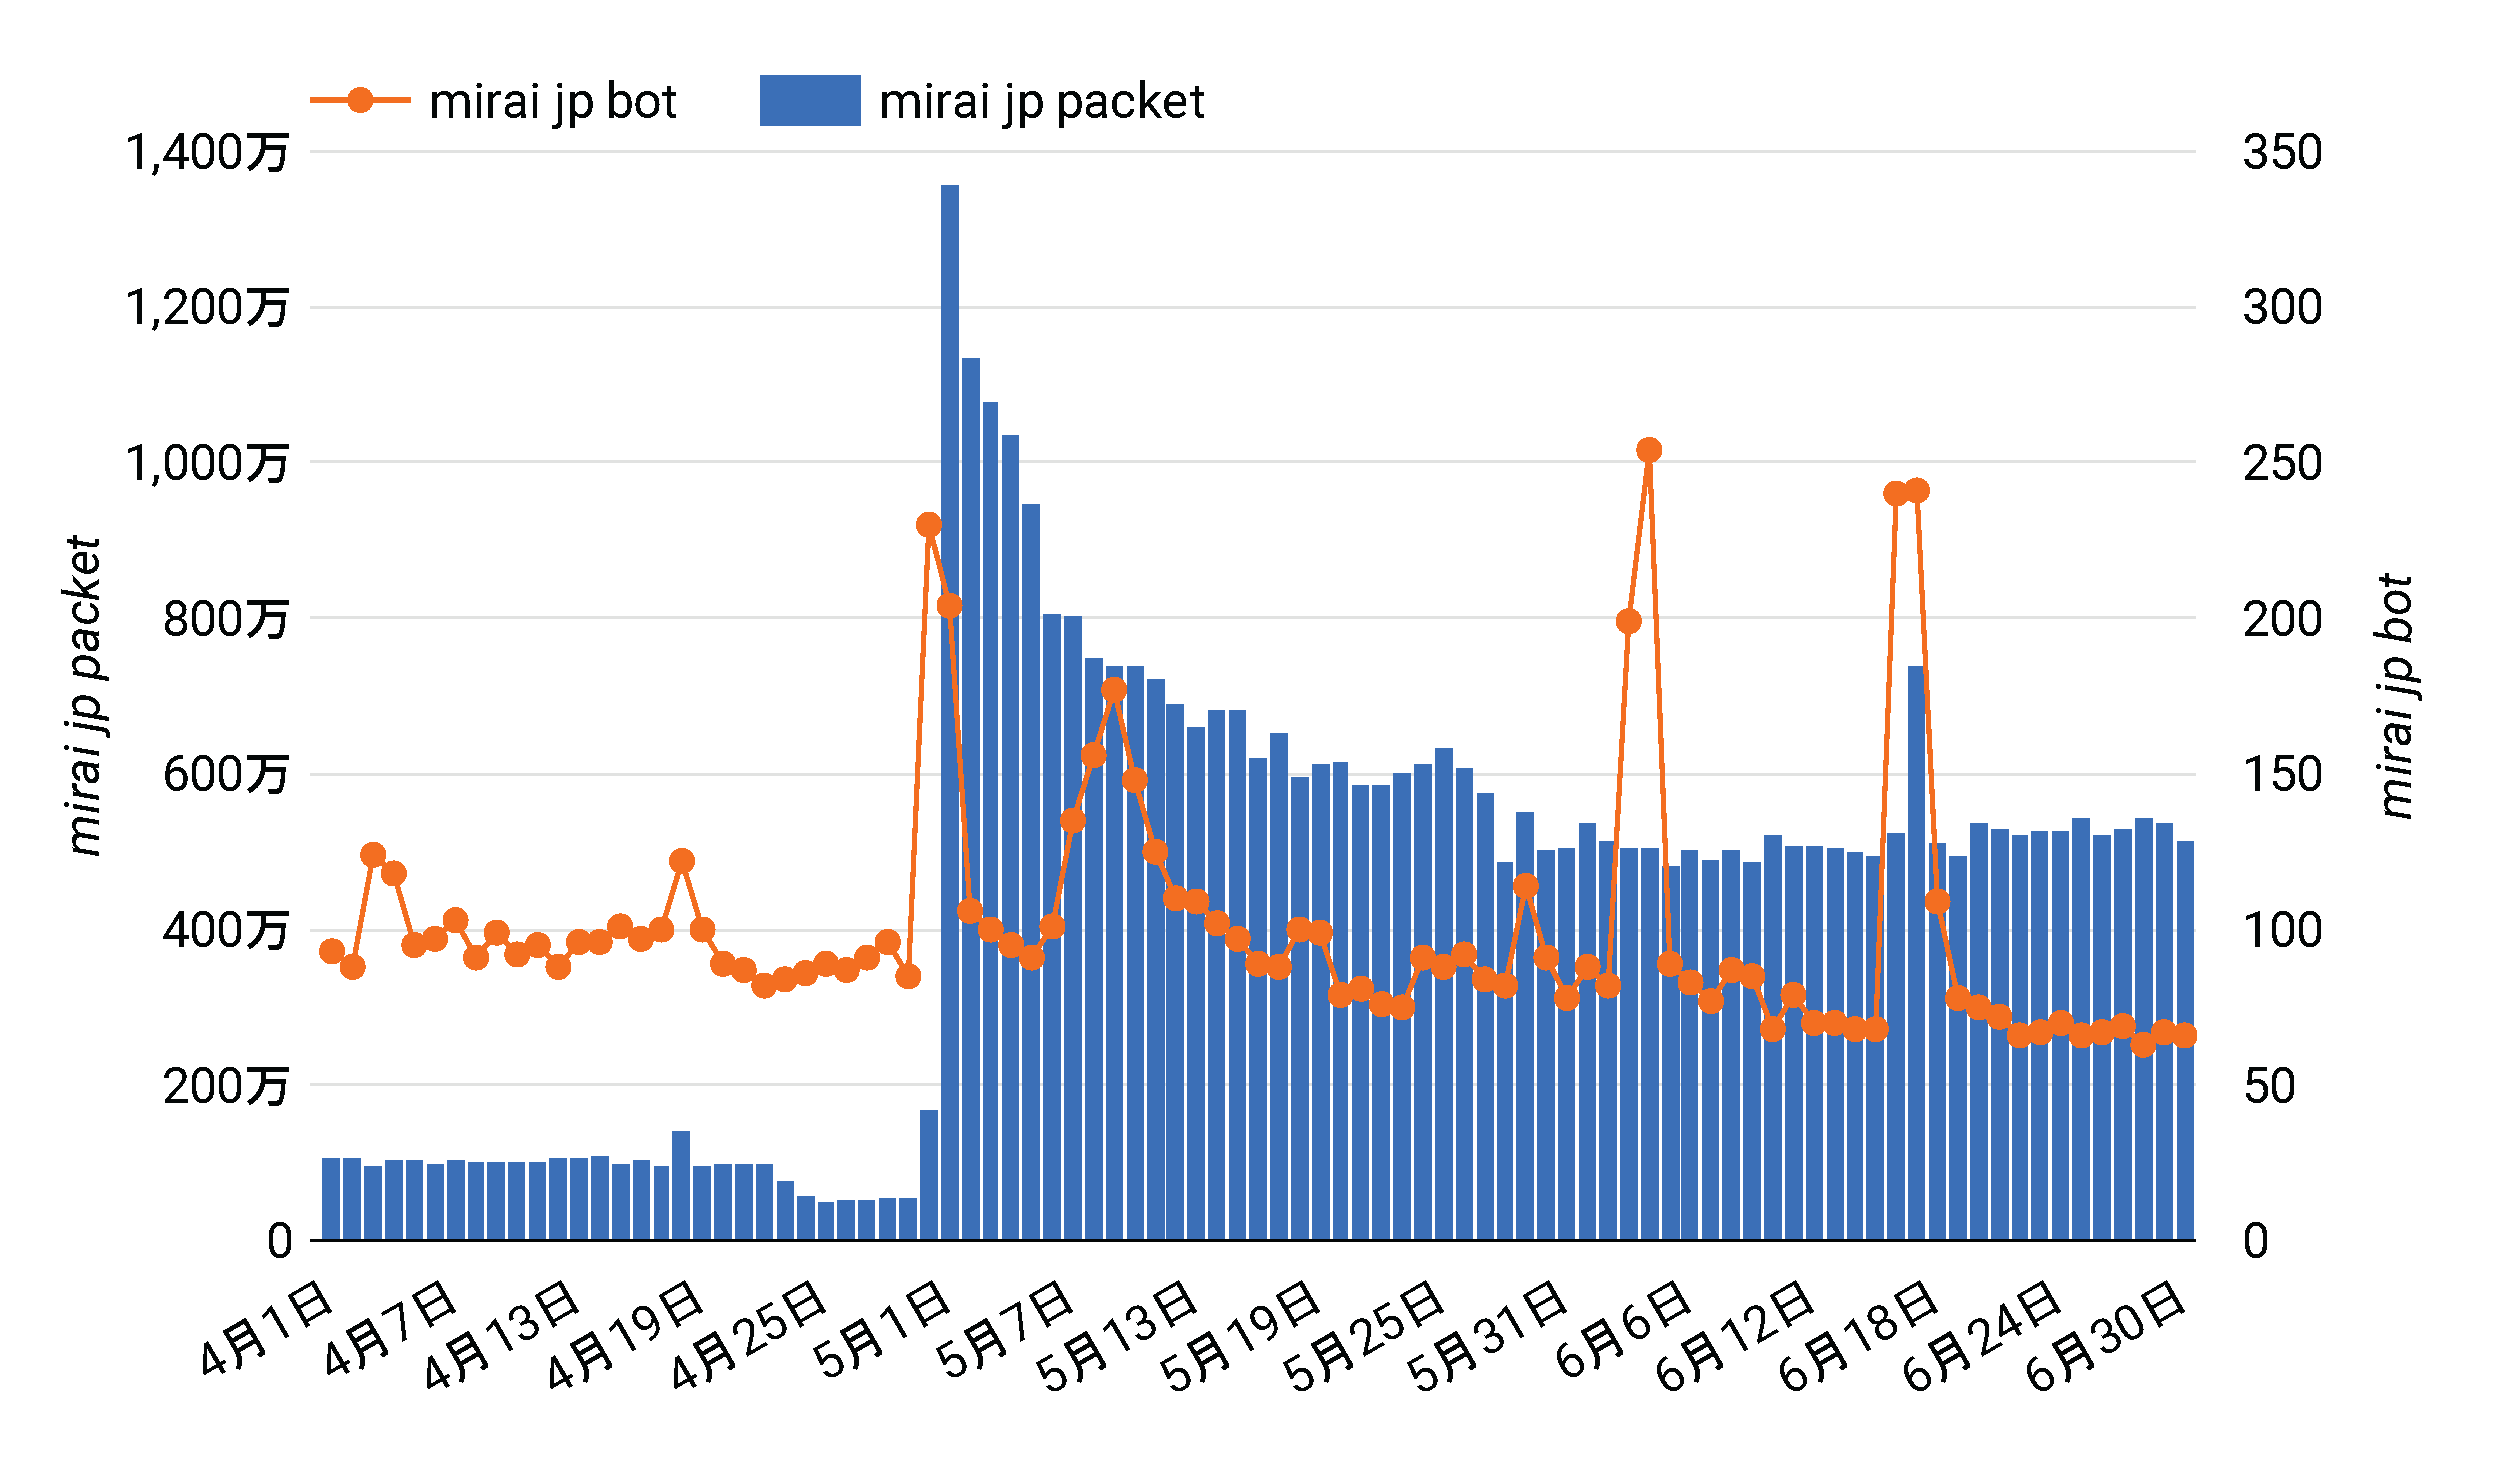
国内の Mirai に関連するボット数は,90~120 程度で推移していましたが,世界の Mirai ボットの推移(図 3)と同様に 4 月 30 日頃に急増しました.これと同時に,国内の Mirai に関連するパケット数も急増しました.送信元では,cPanel & WHM を稼働させているホストが 100 以上確認され,NICTER では事業者への注意喚起を実施しました.5 月の Mirai に関連したパケット数の日毎の平均値は 4 月の約 7.5 倍で,これは,cPanel & WHM の脆弱性を悪用されて Mirai に感染したホスティングサービスが,IoT 機器と比較すると多くのスキャンパケットを送信可能なためと考えられます.
また 5 月 7 日頃からの増加ではロジテック社製のルータ7が多く確認されました.
6 月上旬のピークは,世界と同様に {80}/TCP,{80 443 5554 5555 5556 5566 6666 7777 8080 8888 9999 12345 59777 62001 65000}/TCP といったポートセット宛て,6 月中旬の急増は {23 2323}/TCP 及び{23 80 2323 5555 8080}/TCP 宛てのスキャンを行うホスティングサービスのホスト数が急増したことによるものでした.
Telnet サービスを狙ったボット数の推移(日本)
図 6 に,日本の telnet サービス(23/TCP,2323/TCP)を狙ったスキャンを行うボットについて,日毎のボット数の推移を示します.
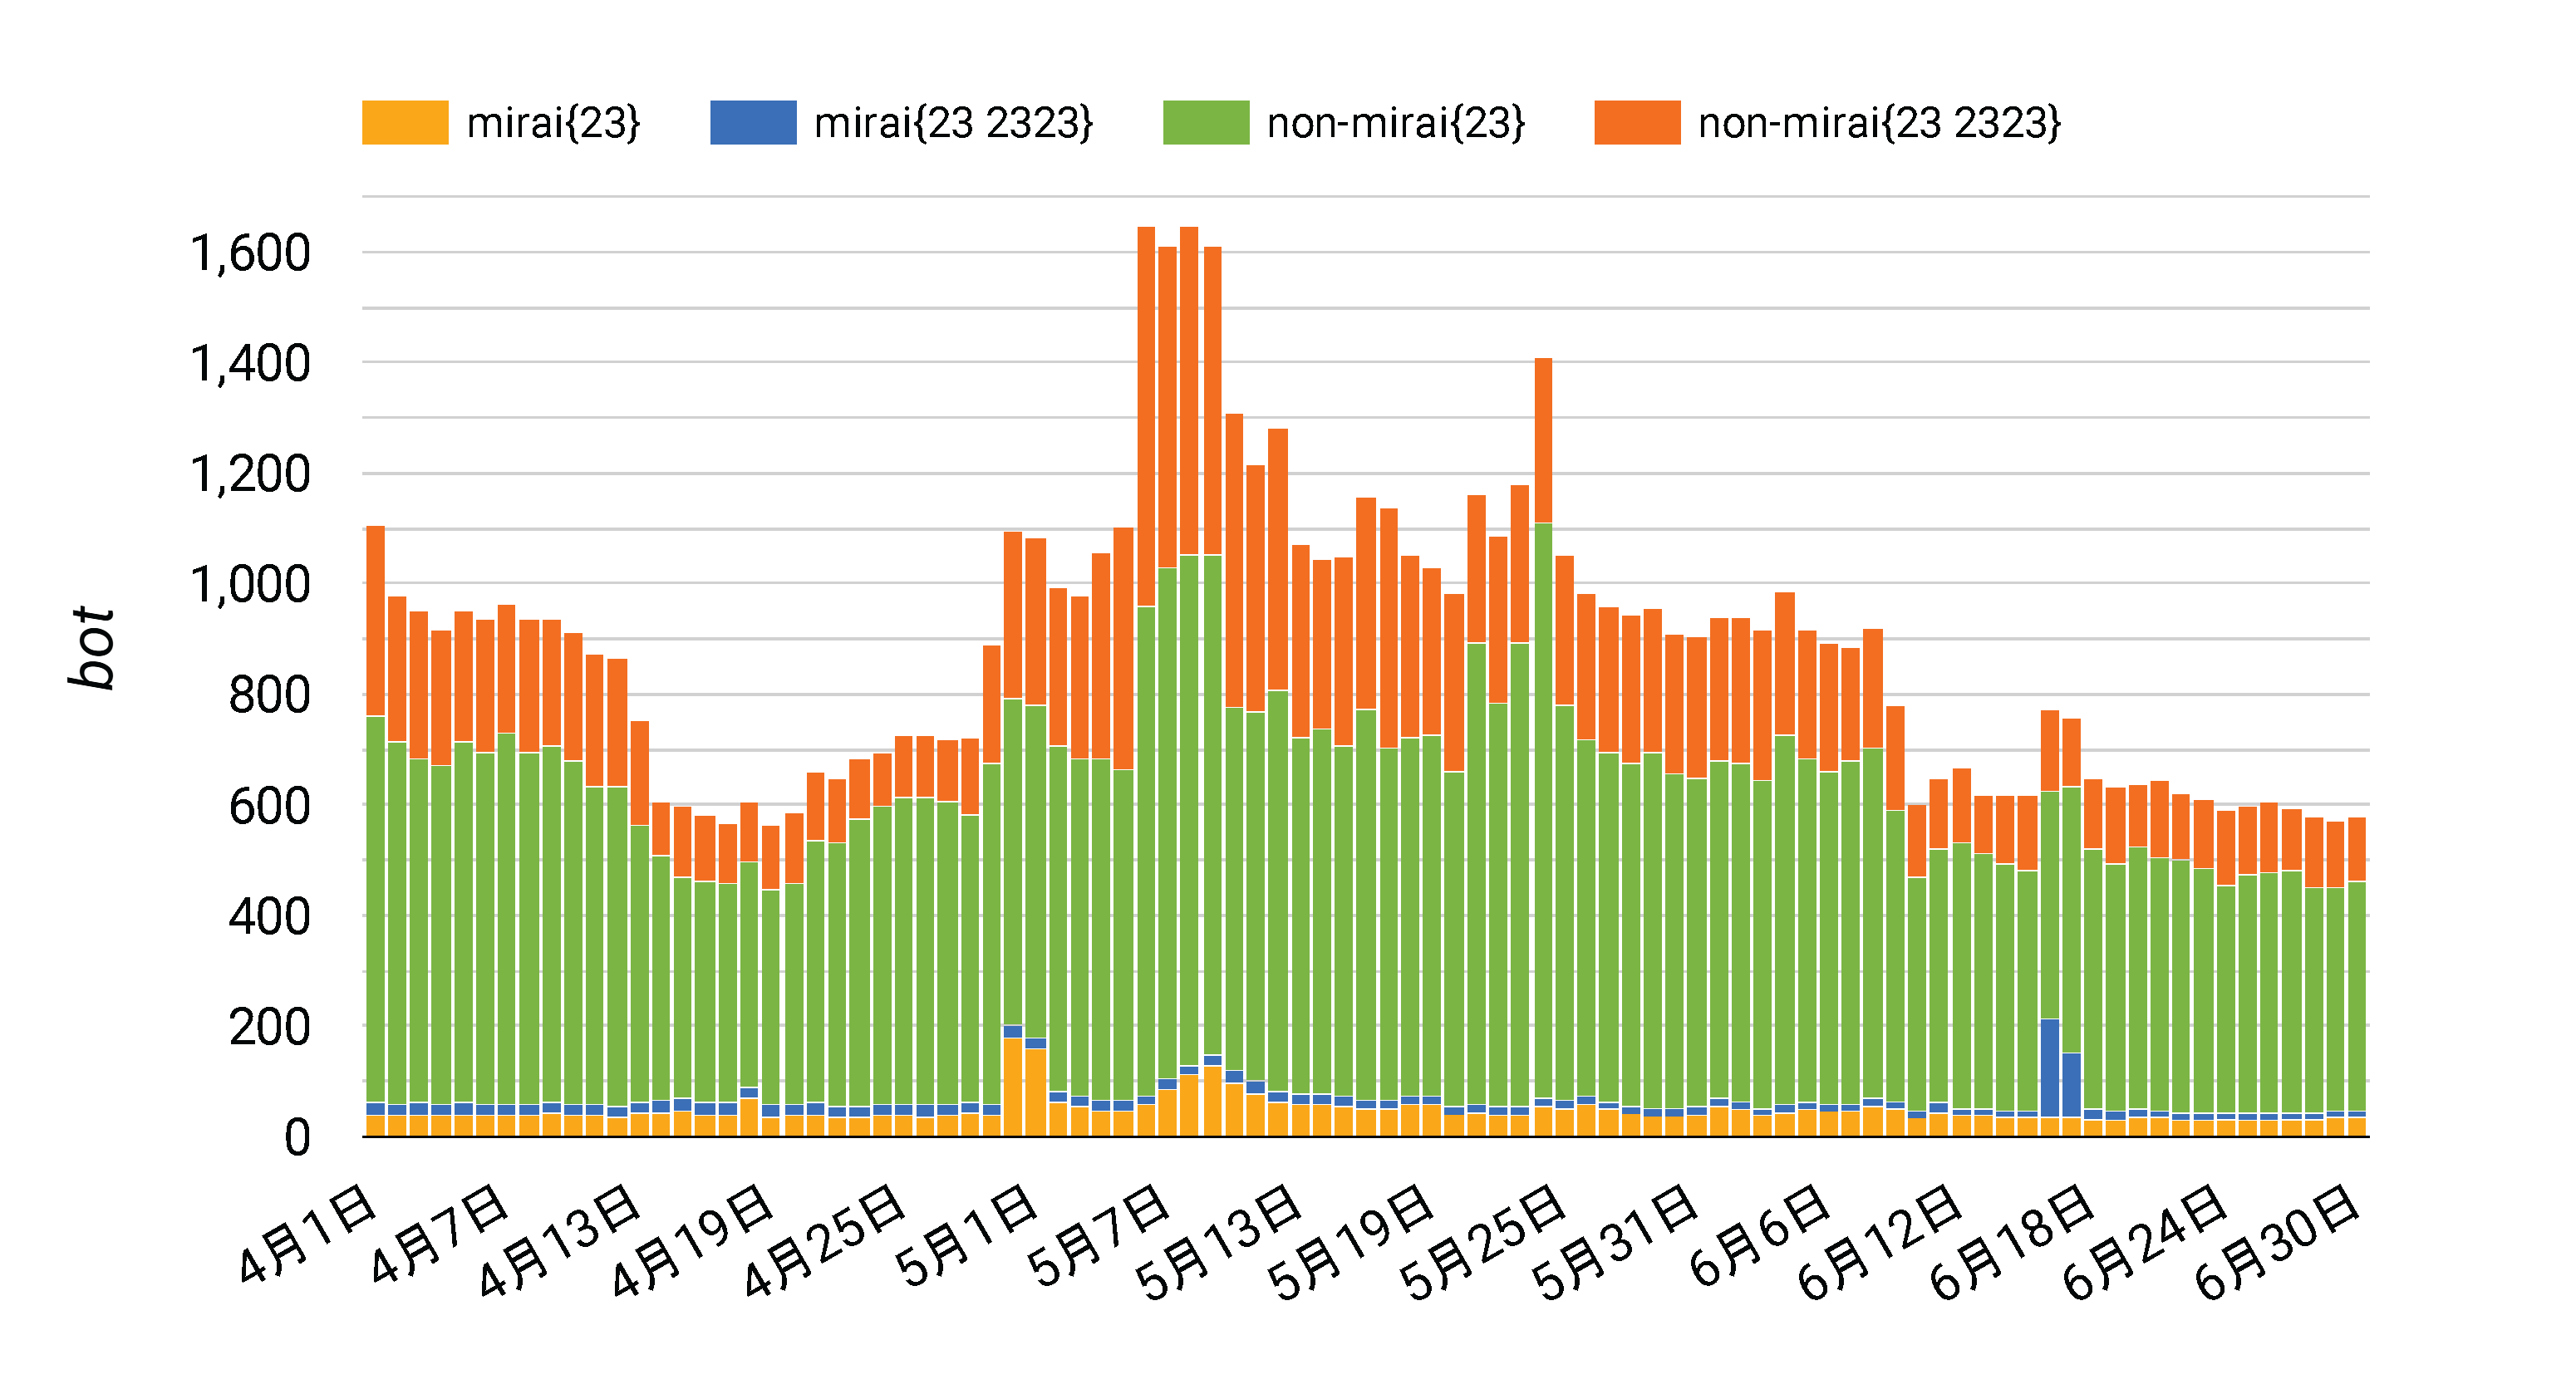
国内では non-mirai {23} のボット数は 1 日あたり 120~1,000 程度で推移しました.海外の傾向と同様に,観測されるのは,Mirai の特徴を持たない non-mirai タイプのボットが多い状況が続いています.
今四半期,国内の送信元では Fibergate 社製の壁面埋込み型アクセスポイント,Shenzhen TVT Digital Technology 社の DVR(NVMS-9000),ITX 社製の DVR などが多く確認されました.
調査スキャナについて
表 2 に調査スキャナ8についての統計値を示します.
今四半期,表 2 の a に示した帰属が明らかなスキャン組織は 89 組織 確認され,それらの組織の属する IP アドレスは 18,507 確認されました9.今四半期に新たに確認されたスキャン組織は以下の 1 組織で,引き続き,世界中でインターネット空間に繋がった機器についての調査活動が活発です.
・PACKET.TEL LLC10(マネージドセキュリティサービスおよび研究,アメリカ)
また,ハニーポットで観測されたパケットのペイロードに含まれる UserAgent の値を元に調査したところ,InternetData11,Netlas.io12,Check-Host.cc13 という調査スキャンを行う組織の存在が確認されましたが,それらの組織の IP アドレスは逆引きや RDAP の情報を確認してもそれぞれの組織の IP アドレスとは確認できませんでした.
調査スキャナによる総スキャンパケット数は約 1,974 億で,総観測パケット数の約 55.7 % を占め,前四半期の 67.7 % からは減少しました(組織が判明したスキャン:約 1,343.2 億/37.9 %,組織が判明していないスキャン:約 630.4 億/17.8 %).
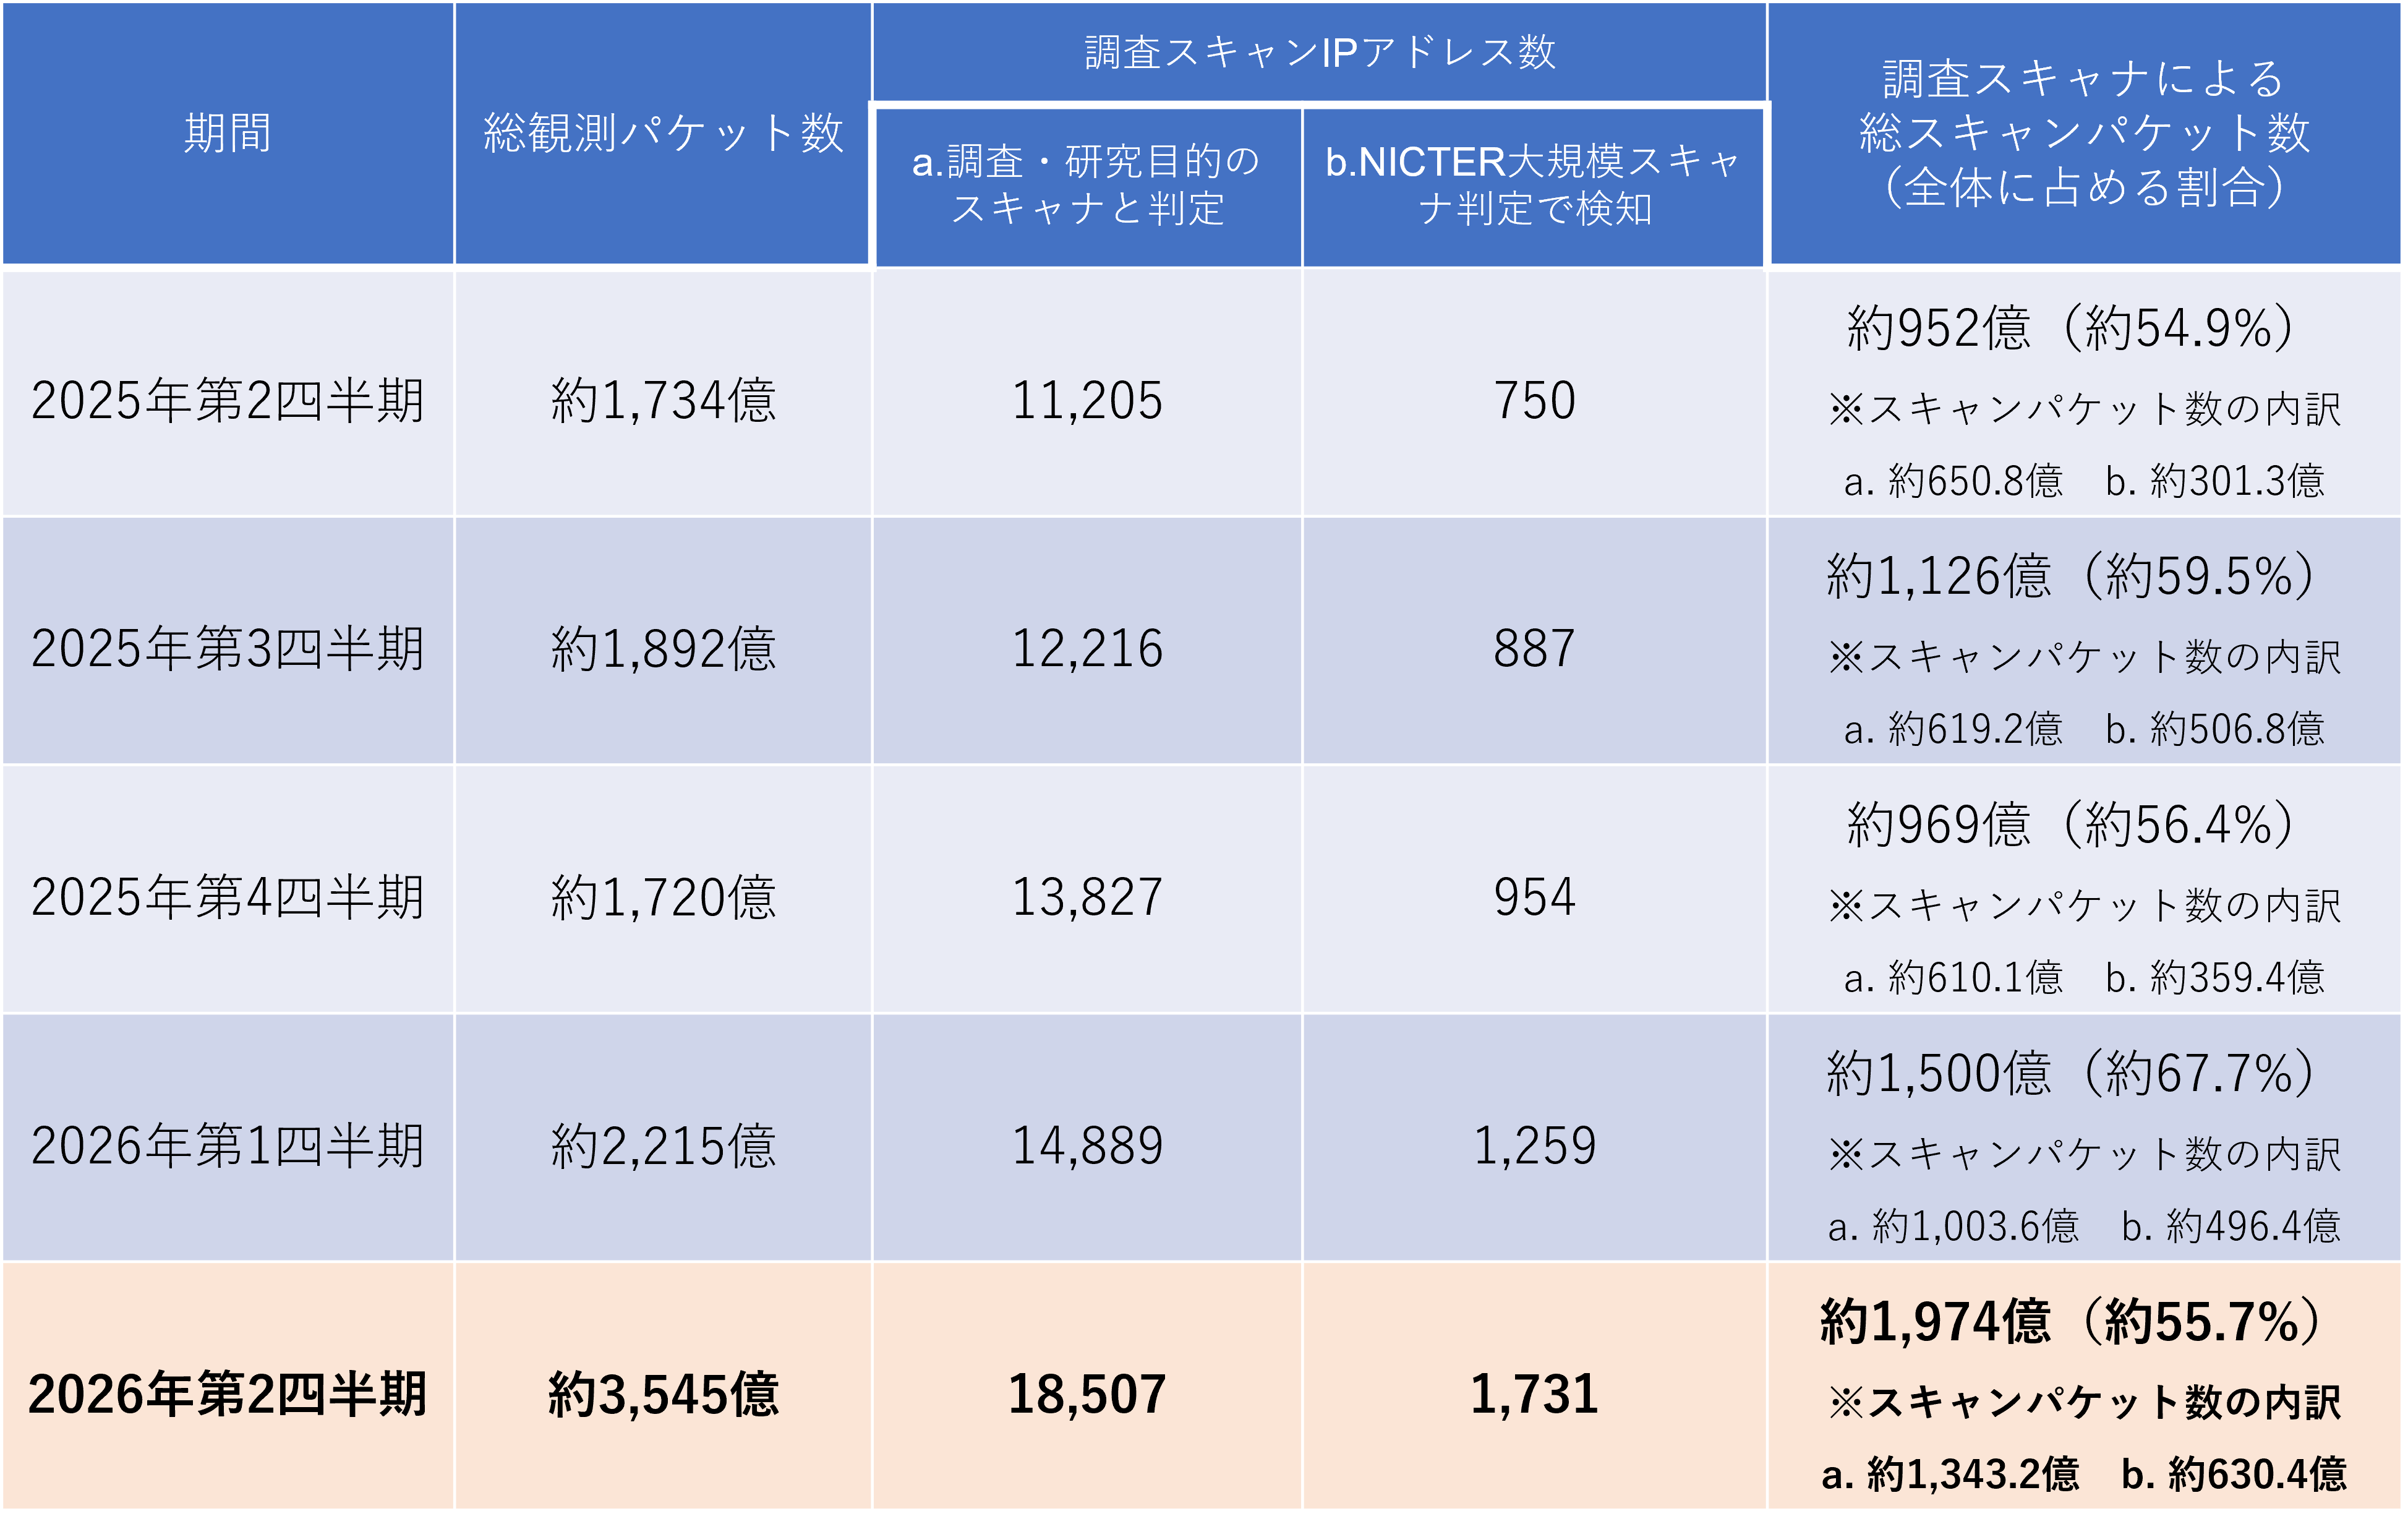
図 7 に総観測パケットから調査目的のパケットを除いたパケット(wo_scanner),組織が判明した調査スキャナによる調査目的のスキャンパケット(known_scanner),組織が判明していない調査目的のスキャンパケット(unknown_scanner)について,日毎のパケット数の推移を示します.
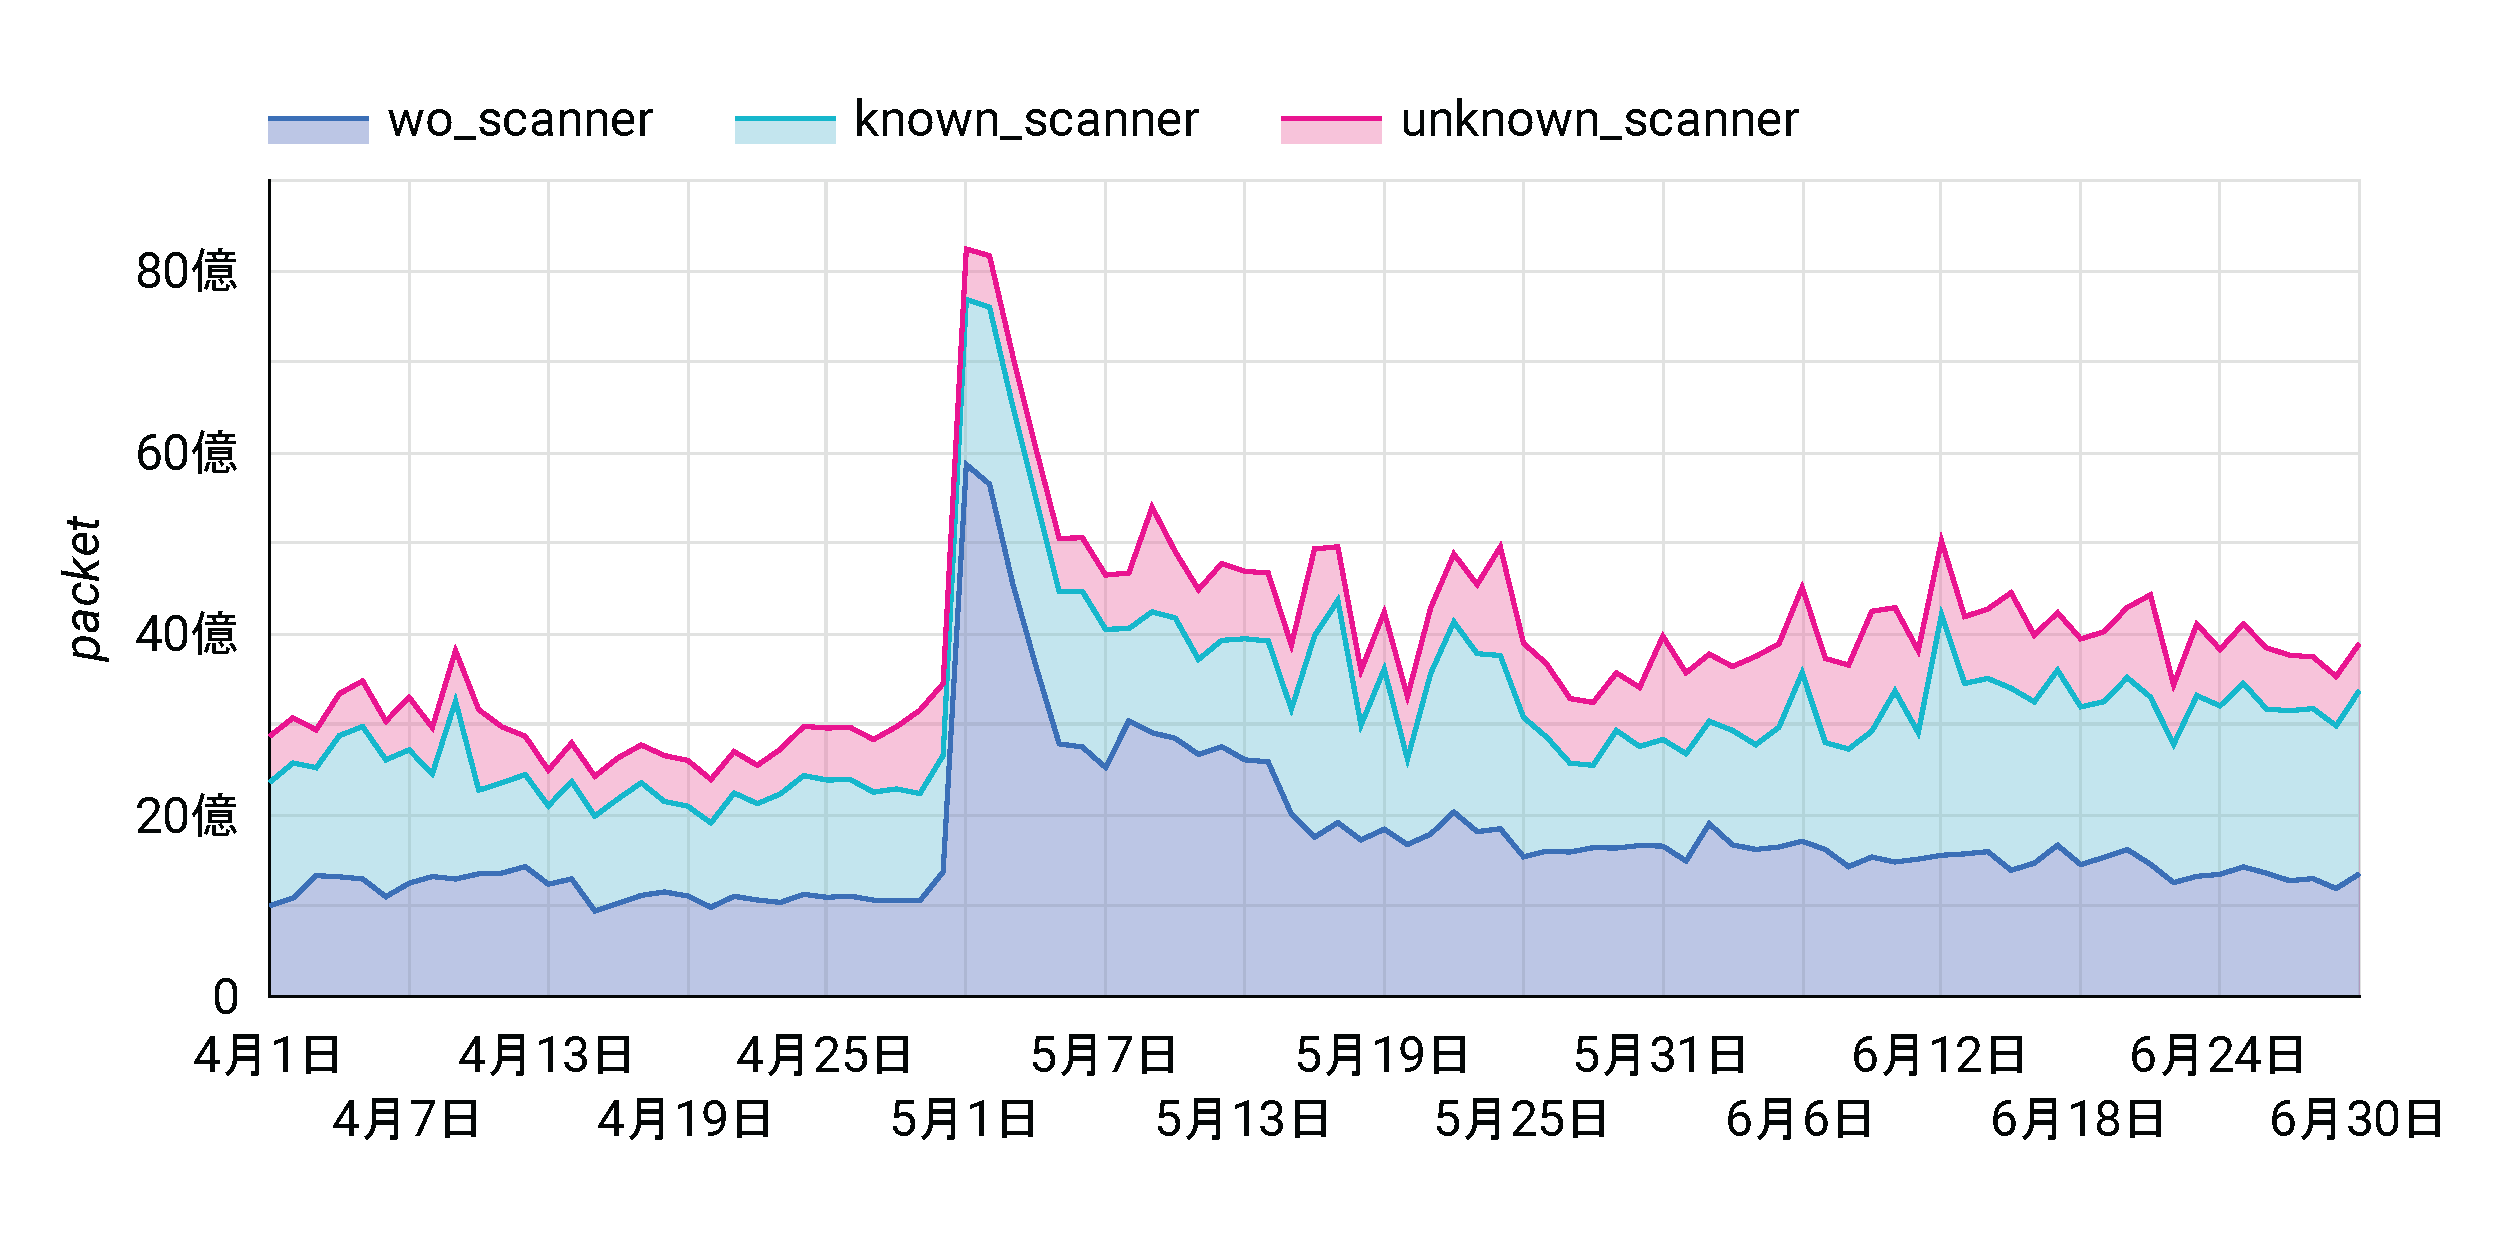
総観測パケットから調査目的のスキャンパケットを除いたパケット数(図 7 に青色で示した面,wo_scanner)がマルウェアや DDoS 攻撃の跳ね返り等によって送られたパケット数の実態値で,概ね 1 日あたり約 9.5 億〜58.7 億パケットで推移しました.5 月 1 日頃のピークは,Mirai 関連のパケット数の急増によるものです.
known_scanner で最も多くのパケットを送信していた組織は, Modat14 で,187 の IP アドレスから約 342 億パケット観測しました.続いて,Infrawatch15(1,207 IP アドレス,約 243 億パケット),Palo Alto Networks(Cortex-Xpanse)16(1,486 IP アドレス,約 166 億パケット)の順に多く観測しました.known_scanner のリストは github17 で公開していますので,詳しくはそちらをご参照ください.
宛先ポート別パケット数
図 8 に 3 ヶ月間で観測されたすべてのパケット(TCP,および,UDP)を宛先ポート番号別に集計して,観測パケット数が多かった上位 19 位とその他の割合を示します.
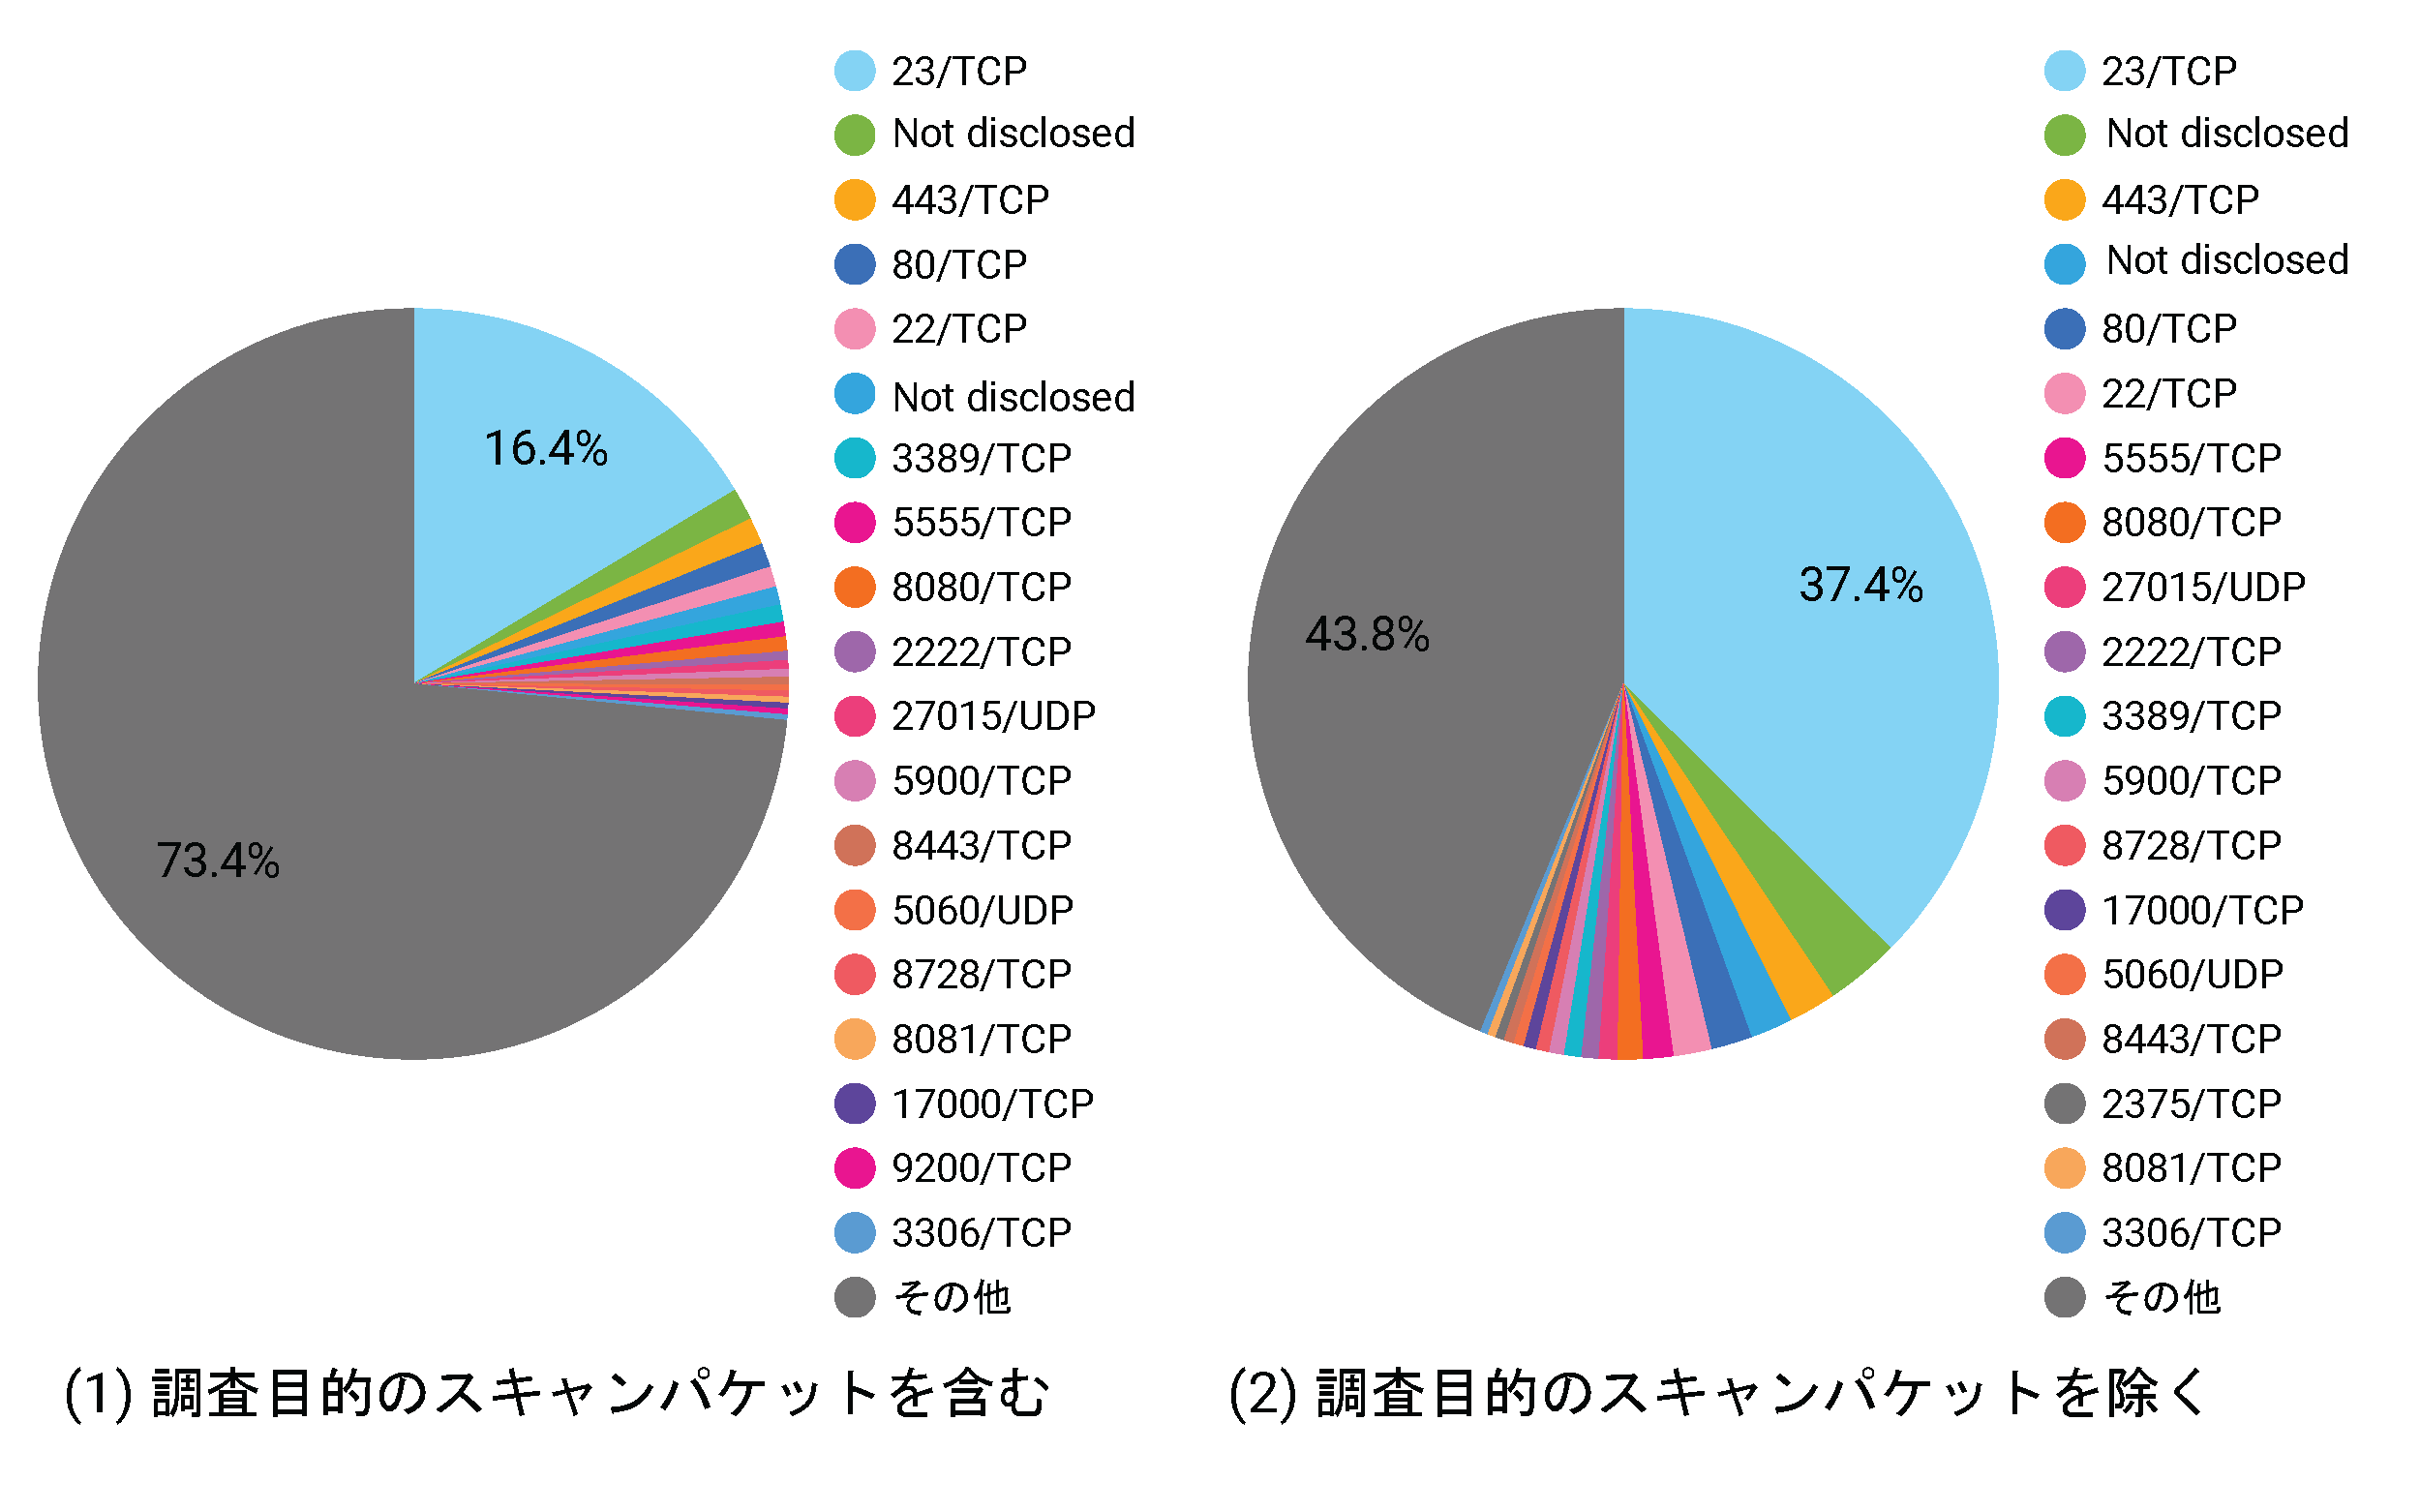
23/TCP(telnet)宛てのパケットが引き続き最も多く観測され,調査目的のスキャンパケットを除いた総観測パケット数の 約 37.4 % と,前四半期の 9.2% から大きく増加しました.23/TCP 宛てのパケット数は,2023 年第 1 四半期(29.8%)以降は減少傾向にありましたが,本四半期は,4 月 30 日頃から観測された Mirai に感染したホスティングサービスによる 23/TCP 宛ての大規模なスキャンにより大きく増加しました.
2 番目以降は Not disclosed(約 3.2%),443/TCP(HTTPS,約 2.1%),Not disclosed(約 1.8%),80/TCP(HTTP,約 1.8%),22/TCP(SSH,約 1.6%)と続きました.2 番目と 4 番目に多く観測されたのは,それぞれ UDP のハイポートのポート番号で,海外の IP アドレスから特定の IP アドレス宛ての集中的なスキャンが続いたことによるものでした.観測システムの運用保安のため,ポート番号は非公開(Not disclosed)としています.
前四半期に 5 番目に多く観測された 8728/TCP(MikroTik RouterOS WinBox API)は,前四半期の約 2.1% から約 0.6% へと減少し,13 番目となりました.
国別パケット数
図 9 に 3 ヶ月間で観測されたすべてのパケットを送信元の国別に集計して,観測パケット数が多かった上位 10 位とその割合を示します.
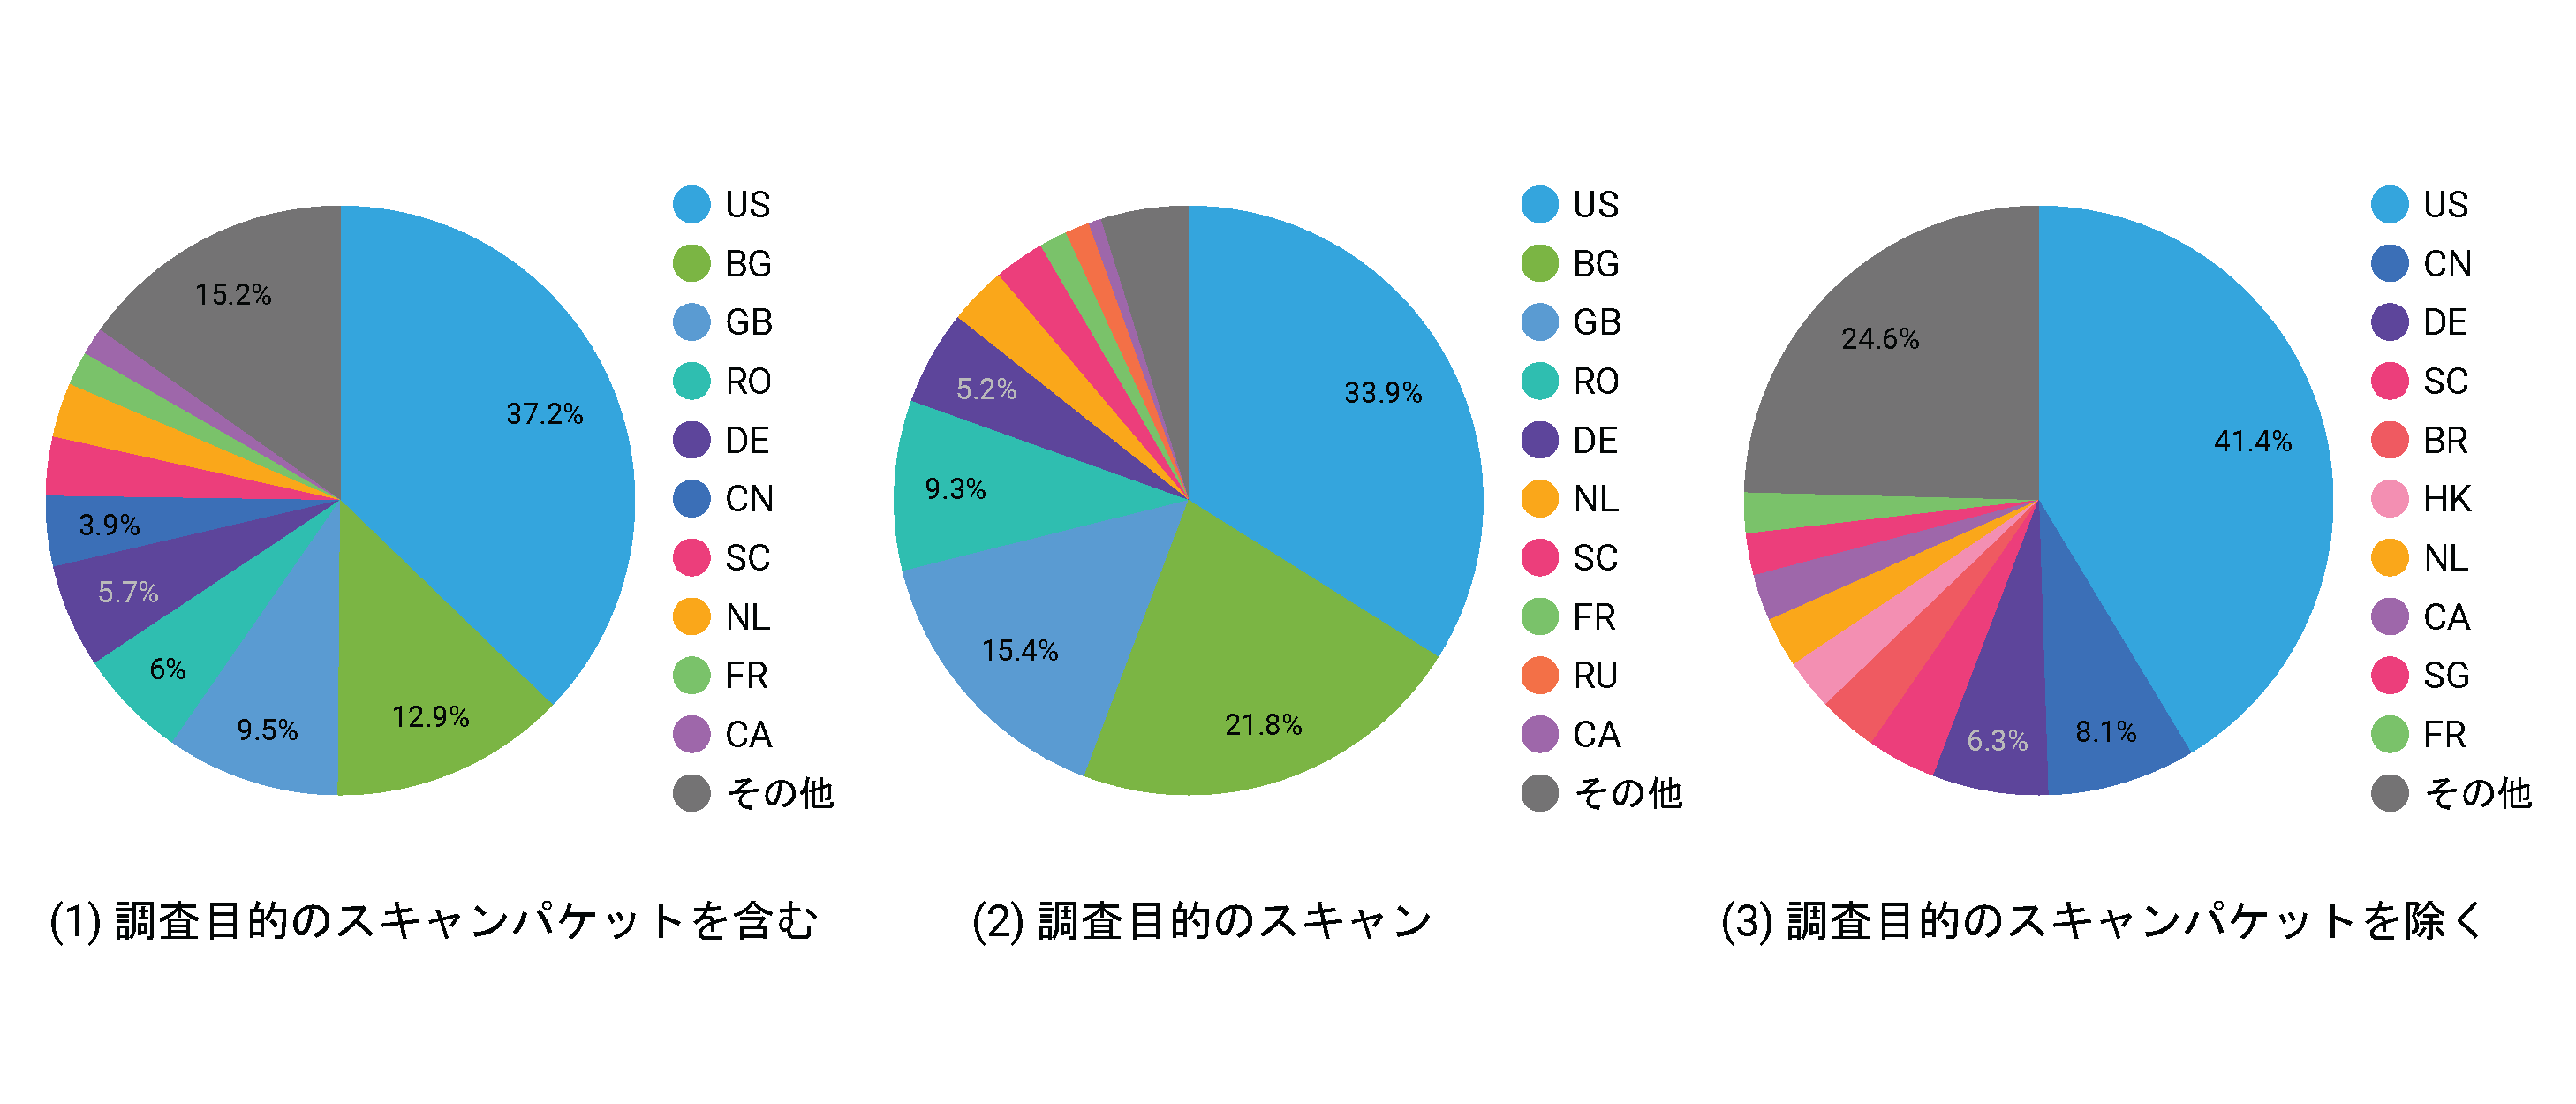
(2)調査目的のスキャンでは,米国が約 33.9% で最多となり,前四半期に調査目的のスキャンが急増したブルガリアは2番目に多く観測されました.
(3)調査目的のスキャンパケットを除くパケット数では,前四半期と同様に米国からのパケットが最も多く約 41.4% でした.
(2)調査目的のスキャンで上位を占めるブルガリアからのパケットは約 94% が調査目的のスキャンによるもので,同様に英国は約 90%,ルーマニアは約 86% が調査目的のスキャンによるもので,(3)調査目的のスキャンパケットを除くパケット数では,これらの国は上位 10 位には入りませんでした.一方,中国からのパケットについては調査目的のスキャンと判定できたパケット数が約 7% にとどまるため,(3)調査目的のスキャンパケットを除くパケット数で 2 番目に多く(約 8.1%)観測される結果となっています.
2026 年第 2 四半期に観測した事象について
cPanel and WHM の探索通信の観測
4 月 29 日に,cPanel & WHM と WP Squared 製品の脆弱性(CVE-2026-41940)が公表されました18.認証なしでリモートから管理者権限のアクセスが可能になるクリティカルな脆弱性で,CVSS は 9.8 です.cPanel & WHM は,ホスティングサーバの Webサイトやサーバを管理するコントロールパネルソフトウェアで,Rapid7 の調査によると,Shodan で検索すると,4 月末の時点で約 150 万ホストの cPanel ログイン画面がインターネットからアクセス可能になっていたとのことです19(本ブログ執筆日現在は Shodan で世界で約 106 万ホスト,日本で約 1,100 ホストの cPanel ログイン画面がインターネットからアクセス可能).これらの全てが脆弱なわけではありませんが,Version 11.40 以降の全ての cPanel ソフトウェアが脆弱であるとのことです.脆弱性の影響を受けるバージョンはNIST の NVDで確認できます.この脆弱性は,4 月 30 日に KEV カタログにも追加され,5 月 3 日までに対応することが求められました.
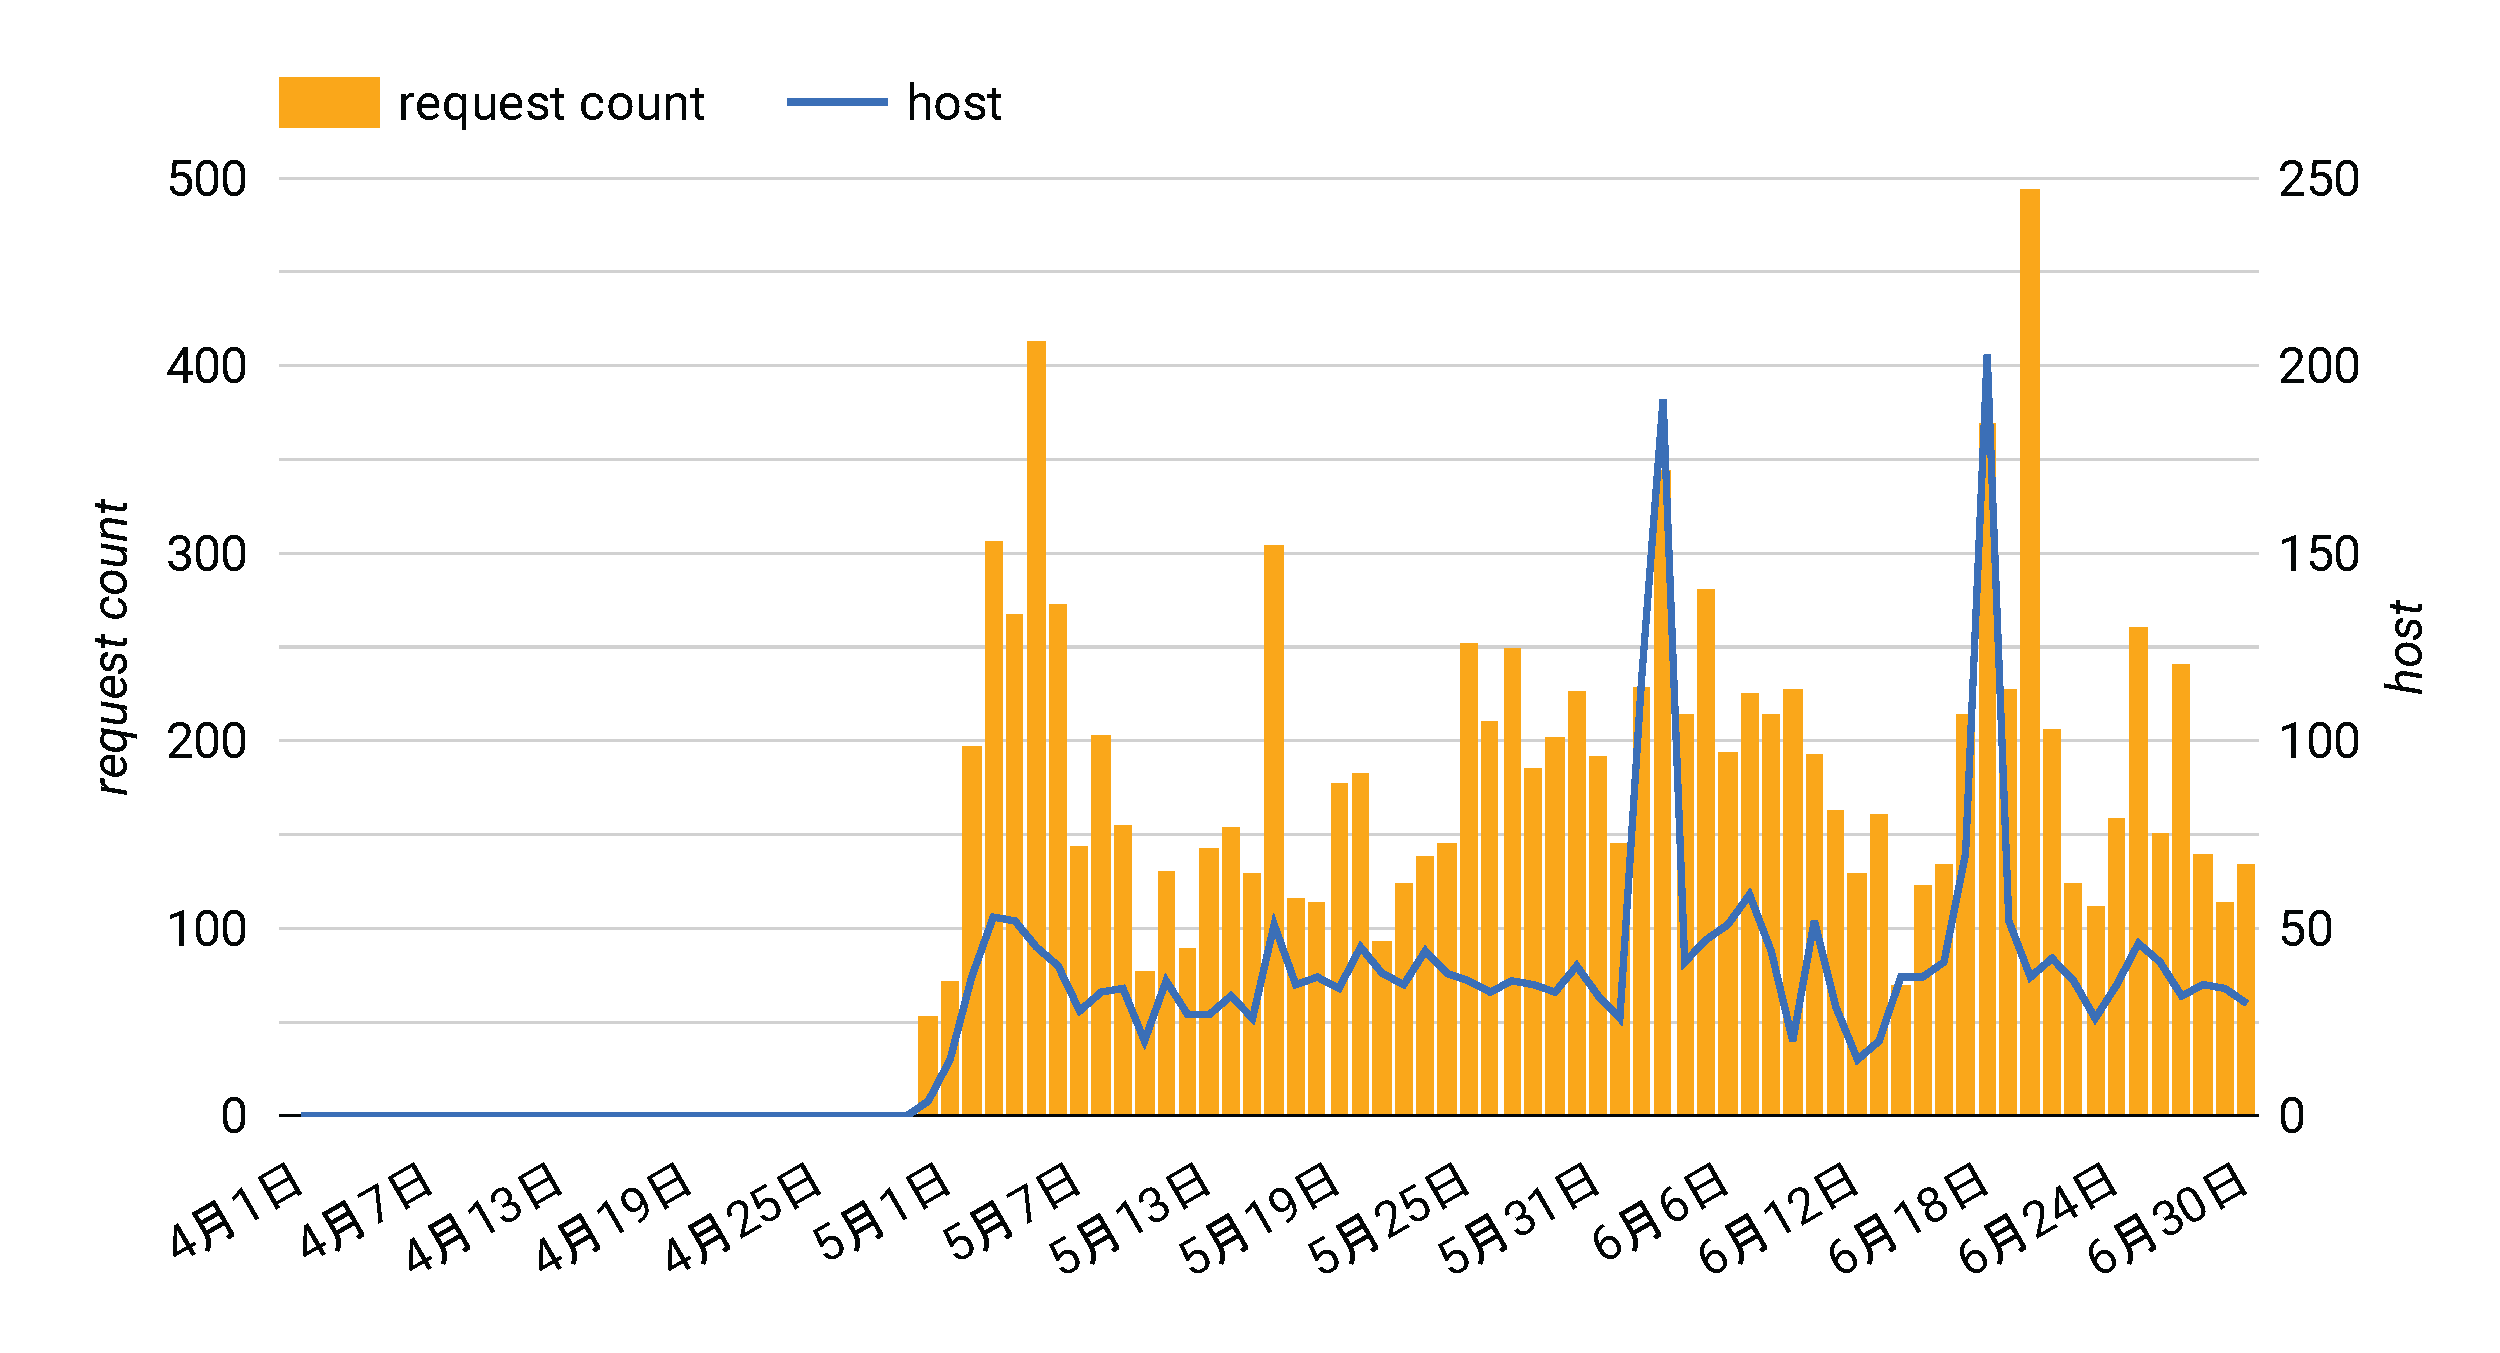
NICTER のハニーポットでは,4 月 30 日にはじめて,cPanel 製品の探索を行うリクエスト(主に,cPanel の OpenID Connect 認証用エンドポイント /openid_connect/cpanelid への通信)が観測され,その後も期間中継続して観測されました(図1020).
cPanel を利用している利用者は,cPanel 社の提供するパッチ21を速やかに適用して対策を行うことを推奨します.
IoC

cPanel を探索する主な IP アドレス(2026/04/30~2026/06/30)
45.198.224[.]5
45.198.224[.]4
91.92.241[.]186
194.5.53[.]117
103.120.189[.]74
103.120.189[.]68
210.217.42[.]139
68.178.167[.]214
134.209.97[.]194
81.19.209[.]53
50.116.72[.]42
118.139.167[.]102
2.26.74[.]37
51.159.109[.]208
20.203.102[.]60
102.69.167[.]14
おわりに
本四半期は,cPanel & WHM の脆弱性が悪用されて Mirai に感染したクラウドホスティングサーバからの telnetサービスを狙った大規模なスキャンパケットが観測され,23/TCP 宛てのパケットが,調査目的のスキャンパケットを除いた統計で全体の約 37.4% に増加しました.
また,前四半期同様に,Mirai の特徴を持たずに telnetサービスを狙ったスキャンを行うボットが急増し,最大で 1 日に約 70 万ホスト観測されました.
調査目的のスキャンパケットは総観測パケットの約 55.7 % で,前四半期(67.7 %)からは減少しました.組織が判明した調査スキャナ(known_scanner)は 83 組織で,新規 1 組織を確認しました.前四半期に続き Modat からの調査目的のスキャンが最も多く観測されました.
個別事象では,cPanel & WHM の探索通信の観測について取り上げ,cPanel & WHM と WP Squared 製品の脆弱性(CVE-2026-41940)の公表と同時に多くの IP アドレスから探索通信が観測される状況を紹介しました.
-
総観測パケット数は NICTER で観測しているダークネットの範囲に届いたパケットの個数を示すものであり,日本全体や政府機関に対する攻撃件数ではない.なお数値はブログ作成時点のデータベースの値に基づくが,集計後にデータベースの再構築等が行われ数値が増減することがある. ↩︎
-
TCP ヘッダのシーケンス番号と宛先 IP アドレスが同じで,送信元ポート番号が 1024 よりも大きいという特徴を持った TCP SYN パケットを送信しているホストを Mirai に関連したボットとみなす.ただし,この特徴を持たない TCP SYN パケットを送信する Mirai 亜種も観測されている.文中では,Mirai の特徴を持ったスキャンパケットを mirai {宛て先ポート番号の組み合わせ},Mirai の特徴を持たないスキャンパケットを non-mirai {宛て先ポート番号の組み合わせ} と表記している. ↩︎
-
目的が明らかなスキャン組織の判定基準:ある調査機関・大学・組織で調査や研究を目的としたスキャンを行っていることが Web サイトなどから明らかで,スキャン元の IP アドレスが公開されているか,PTR レコードなどで帰属が確認できた場合に,この IP アドレスを調査スキャナと判定する. ↩︎ ↩︎
-
NICTER の大規模スキャナの判定基準:ある 1 日における 1 つの IP アドレスからのパケット(TCP SYN と UDP のみ)について,宛先ポート番号のユニーク数が 30 以上,総パケット数が 30 万パケット以上の場合に,この IP アドレスを大規模スキャナと判定する. ↩︎ ↩︎
-
SANS Internet Storm Center, DShield API: /api/threatcategory/research ↩︎
-
NICTER 解析チーム,2021-05-13,日本国内の Mirai に感染する機器の観測状況. ↩︎
-
帰属や目的が明らかなスキャン組織4の IP アドレス,および,NICTER の大規模スキャナの判定基準5を満たした IP アドレスを調査スキャナと判定する.帰属や目的が明らかなスキャン組織と,調査を行っていることは明らかである一方で帰属は分からないグレーな調査スキャン組織を分けて分析していくために,2023 年からは,帰属や目的が明らかなスキャン組織4を判定した後に,NICTER 大規模調査スキャナの判定5を行っている. ↩︎
-
これらの IP アドレスは NICTER で観測された IP アドレスの調査・分析(逆引き,Whois 情報,AS 情報,調査組織が公開しているスキャン送信元情報の確認など)で組織への帰属を確認して作成している.調査の過程では,SANS Internet Storm Center6で調査スキャナと判定されている IP アドレスリストも参考にしているが,これらは必ずしも最新の情報とは限らず,既に IP アドレスが変わっているものや,判定の理由が明らかではないものが相当数含まれていることに注意が必要である. ↩︎
-
Cybersecurity Laboratory of NICT, 2025-02-13, Survey Scanner List ↩︎
-
NIST, 2026-04-29, https://nvd.nist.gov/vuln/detail/CVE-2026-41940 ↩︎
-
Rapid7,2026-04-29,CVE-2026-41940: cPanel & WHM Authentication Bypass ↩︎
-
ハニーポットが受信したリクエスト全体のうち文字列
cpanel(大文字・小文字を区別しない)を含む件数 ↩︎ -
cPanel,2026-04-28(最終更新日:2026-05-11),Security: CVE-2026-41940 - cPanel & WHM / WP2 Security Update 04/28/2026 ↩︎